KI-Richtlinie für Mitarbeiter: Vorlage zum Anpassen, mit Daten-Ampel und Beispielen
Welche KI-Werkzeuge eure Leute nutzen dürfen, welche Daten hineindürfen und wer neue Werkzeuge freigibt: acht Bausteine nach den Empfehlungen der Datenschutzbehörden, sieben echten Richtlinien und drei Mustern, mit Vorlage als Word-Datei.
Datum
Kategorie
Autor

Dürfen unsere Leute ChatGPT nutzen, und wenn ja, wofür und mit welchen Daten? In vielen Unternehmen beantwortet das niemand verbindlich, und die Beschäftigten entscheiden selbst. Eine KI-Richtlinie, auch KI-Nutzungsrichtlinie genannt, legt fest, welche Werkzeuge freigegeben sind, welche Daten hineindürfen, was geprüft und gekennzeichnet wird und wer bei Fragen hilft. Laut Bitkom hatten 2025 erst 23 Prozent der Unternehmen solche Regeln aufgestellt.
Für diesen Ratgeber haben wir die Empfehlungen der Datenschutzkonferenz, des Hamburgischen Datenschutzbeauftragten und des BSI im Original gelesen, sieben echte, öffentlich zugängliche KI-Richtlinien von der Bundesverwaltung über die Städte Wien und Bern bis zu zwei Hochschulen, einem Forschungsinstitut und einem Softwareunternehmen ausgewertet, dazu die Muster von Bitkom, Steuerberaterverband und IHK Schwaben und die aktuelle Rechtsprechung zu Urheberrecht und Mitbestimmung. Am Ende bekommt ihr eine KI-Richtlinie als Vorlage zum Anpassen, als Word-Datei und als PDF, leer und als ausgefülltes Beispiel.
Kurz gesagt (Stand Oktober 2026)
Eine gute KI-Richtlinie erlaubt mehr, als sie verbietet: Sie gibt Werkzeuge mit Firmenkonto frei, legt per Ampel fest, welche Daten in welches Werkzeug dürfen, und regelt Prüfen, Kennzeichnen und Freigabe neuer Werkzeuge. Die Datenschutzkonferenz empfiehlt ausdrücklich dokumentierte interne Weisungen mit Beispielen für erlaubte und untersagte Einsätze. Reine Verbote helfen laut Institut der deutschen Wirtschaft wenig, sie träfen vor allem engagierte Beschäftigte. Wer einen Betriebsrat hat, stimmt sich früh mit ihm ab, spätestens wenn Firmenkonten Nutzungsdaten erfassen. Die Vorlage für die KI-Richtlinie enthält alle Bausteine, ihr tragt nur eure Werkzeuge, Ansprechpersonen und Beispiele ein.
Warum die meisten Unternehmen eine KI-Richtlinie brauchen
KI wird längst genutzt, auch ohne Regeln, und zunehmend mit privaten Konten. Laut Bitkom hatten 2025 nur 23 Prozent der Unternehmen ab 20 Beschäftigten Regeln für KI-Werkzeuge aufgestellt, 2024 waren es 15 Prozent. Weitere 31 Prozent planten Regeln, 16 Prozent wollten ausdrücklich darauf verzichten. Gleichzeitig ist die Nutzung privater KI-Werkzeuge in 8 Prozent der Unternehmen weit verbreitet und in weiteren 17 Prozent kommt sie in Einzelfällen vor. Nur noch 29 Prozent sind sicher, dass es bei ihnen nicht vorkommt.
Die Beschäftigten sehen es ähnlich. Im Kurzbericht des Instituts der deutschen Wirtschaft vom September 2026 nutzen 29,1 Prozent der Befragten, die beruflich KI einsetzen, Werkzeuge, die ihr Arbeitgeber nicht bereitgestellt hat. In Betrieben bis 49 Beschäftigten sind es 33,5 Prozent, ab 250 Beschäftigten immer noch 25,5 Prozent.
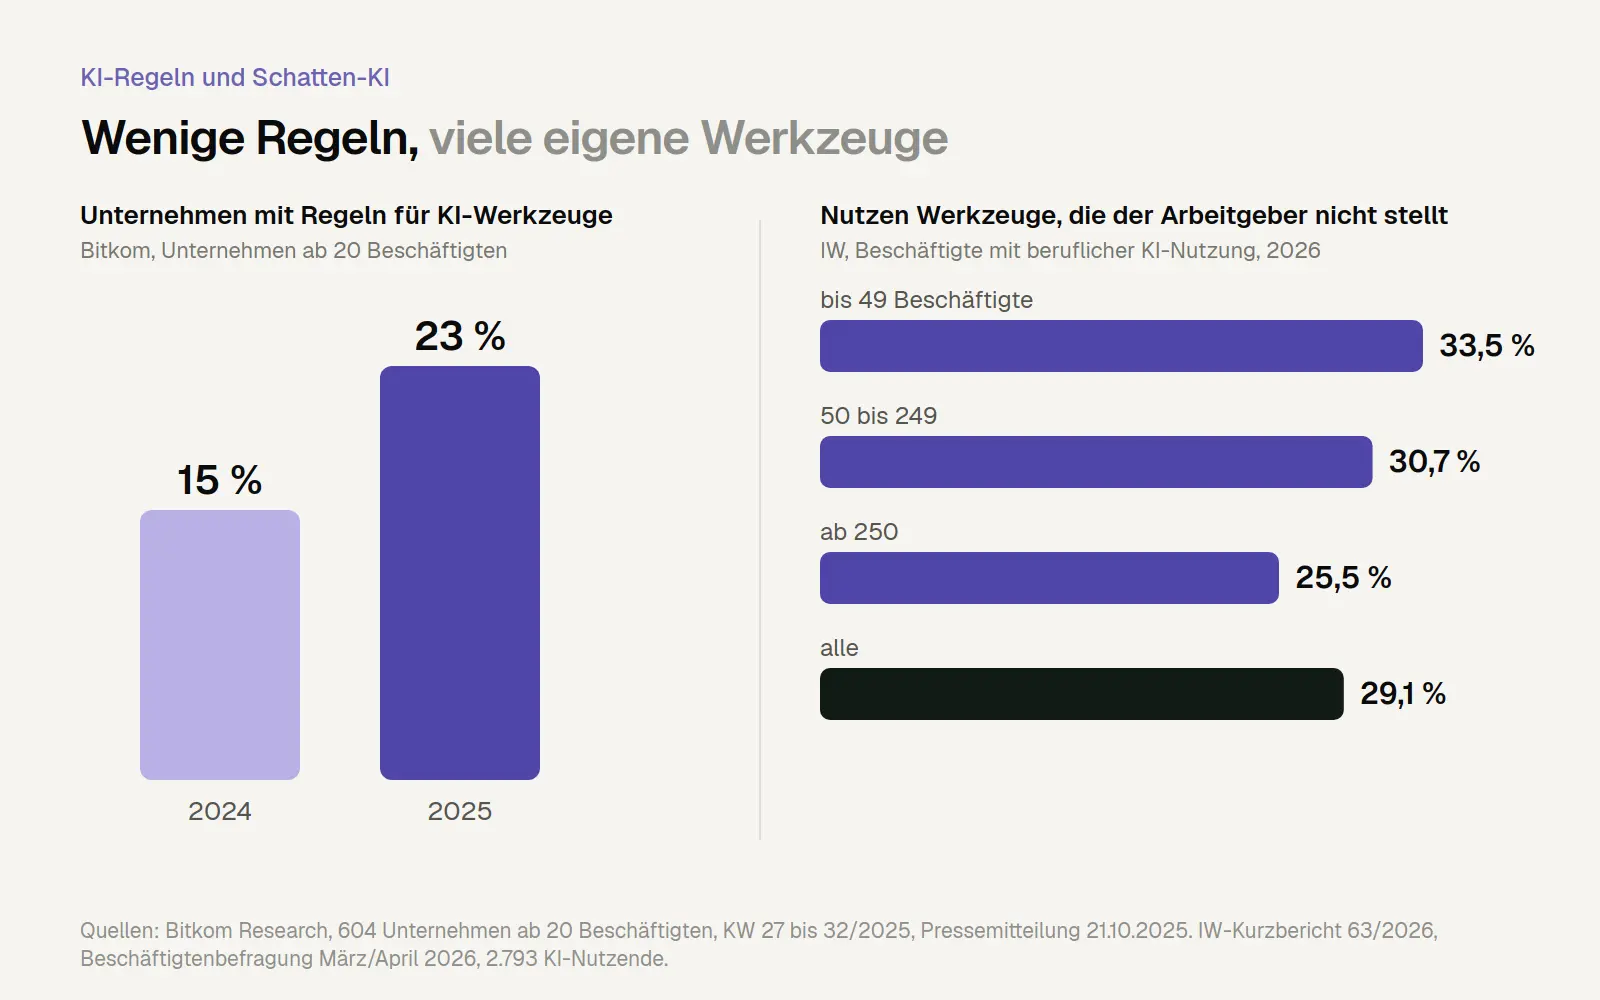
Links: Anteil der Unternehmen mit Regeln für KI-Werkzeuge laut Bitkom. Rechts: Anteil der beruflichen KI-Nutzenden mit nicht bereitgestellten Werkzeugen laut IW, nach Betriebsgröße.
Ohne Richtlinie entscheidet jede Person selbst, ob sie einen Kundenvertrag in ein kostenloses Chat-Werkzeug kopiert. Die Datenschutzkonferenz empfiehlt deshalb in ihrer Orientierungshilfe zu KI und Datenschutz: „Daher sollten klare interne Weisungen erteilt und dokumentiert werden, ob, unter welchen Voraussetzungen und zu welchen konkreten Zwecken welche KI-Anwendungen eingesetzt werden dürfen.“ Eine Richtlinie ist auch die praktische Ergänzung zur Pflicht aus Artikel 4 der KI-Verordnung, KI-Kompetenz zu fördern, die wir im Ratgeber zur KI-Kompetenzpflicht erklären: Ohne Regeln wisst ihr nicht, worauf ihr eure Leute vorbereiten sollt.
Verbieten oder freigeben?
Freigeben und regeln wirkt besser als verbieten, wenn ihr gleichzeitig passende Werkzeuge stellt. Das IW schreibt: „Reine Verbote würden vor allem engagierte Beschäftigte treffen und dort wenig ändern, wo KI mangels Orientierung oder Sichtbarkeit ohnehin keine Rolle spielt.“ Es empfiehlt stattdessen „Kompetenzaufbau, datenschutzkonforme Tools und klare, kommunizierte Nutzungsregeln“. Bitkom-Präsident Ralf Wintergerst sagt dasselbe: Unternehmen müssten „klare Regeln für den KI-Einsatz aufstellen und ihren Beschäftigten KI-Technologien zur Verfügung stellen“.
Ein Detail aus dem IW-Bericht ist für die Richtlinie besonders wichtig. Wo Beschäftigte ihrem Arbeitgeber eine starke Förderung von KI-Kompetenzen bescheinigen, nutzen 44,5 Prozent nicht bereitgestellte Werkzeuge, ohne solche Förderung 21,3 Prozent. Das IW folgert: „Wer fördert, ohne bereitzustellen, macht die Nutzung unkontrollierbar.“ Schulung allein reicht also nicht, die Leute brauchen auch ein freigegebenes Werkzeug, in dem sie das Gelernte anwenden dürfen.
Es gibt auch die Gegenposition zur ausführlichen Richtlinie. Die Stadt Wien schreibt in ihrem KI-Kompass bewusst: „Wir verzichten darauf, eine Richtlinie mit detaillierten Vorgaben zu erstellen, da sich die Entwicklung von KI dynamisch gestaltet“. Stattdessen gibt es wenige Grundregeln und Pflichtschulungen. Für ein Unternehmen mit mehreren hundert Beschäftigten empfehlen wir einen Mittelweg: wenige, klare Grundregeln auf einer Seite und dahinter Anhänge, die sich leicht ändern lassen, etwa die Liste der freigegebenen Werkzeuge.
Baustein 1: Freigegebene Werkzeuge und Firmenkonten
Legt fest, welche Werkzeuge mit welchem Konto erlaubt sind, und stellt Firmenkonten statt privater Zugänge. Die Datenschutzkonferenz schreibt: „Für die berufliche Nutzung von KI-Anwendungen durch Beschäftigte sollten von Arbeitgeber:innen Geräte und Accounts zur Verfügung gestellt werden.“ Beschäftigte sollten „nicht eigenständig und unter Verwendung privater Accounts und Geräte mit KI-Anwendungen arbeiten müssen, da auf diese Weise Profile zu den jeweiligen Beschäftigten entstehen können.“ Der Hamburgische Datenschutzbeauftragte formuliert es in seiner Checkliste für LLM-Chatbots knapp: „Stellen Sie berufliche Chatbot-Accounts zur Verfügung.“
Wie das konkret aussieht, zeigt die öffentlich einsehbare KI-Richtlinie des Softwareanbieters d.vinci. Dort sind drei Systeme für die tägliche Arbeit vorgegeben, darunter Microsoft 365 Copilot und ChatGPT in der Team-Variante. Weitere Werkzeuge sind nur erlaubt, wenn ihre Server in Europa stehen, keine vertraulichen oder eingeschränkt internen Informationen eingegeben werden und das Werkzeug die Eingaben nicht zum Training nutzt.
Für jedes freigegebene Werkzeug gehören drei Einstellungen und ein Vertrag in die Richtlinie oder ihren Anhang:
Kein Training: Die Datenschutzkonferenz empfiehlt Voreinstellungen, „dass keine Eingabedaten zu Trainingszwecken verarbeitet werden und keine Eingabe-Historie über die Sitzung hinaus gespeichert wird.“
Verlauf: möglichst nicht über die Sitzung hinaus speichern, wo nötig offen kommunizieren, wer ihn sehen kann.
Anmeldung: Firmenkonto mit Anmeldung über das Firmenverzeichnis, starke Passwörter und zweiter Faktor.
Vertrag: Auftragsverarbeitungsvertrag nach Art. 28 DSGVO mit dem Anbieter, Prüfung von Übermittlungen in Drittländer.
Baustein 2: Die Daten-Ampel
Die wichtigste Regel ist, welche Daten in welches Werkzeug dürfen: Öffentliche Daten dürfen überall hinein, interne nur in freigegebene Firmenkonten, vertrauliche nur mit Freigabe oder auf einer internen Plattform, personenbezogene nur mit Freigabe, Gesundheits-, Bewerbungs- und Entgeltdaten sowie Passwörter nie. Die Regel muss so einfach sein, dass niemand nachfragen muss. Die meisten echten Richtlinien arbeiten dafür mit Datenklassen. Die Stadt Wien erlaubt in frei verfügbare Werkzeuge nur öffentliche Daten, in ihre eigene KI-Plattform auch eingeschränkte und vertrauliche. Die Datenklasse hängt also vom Werkzeug ab.
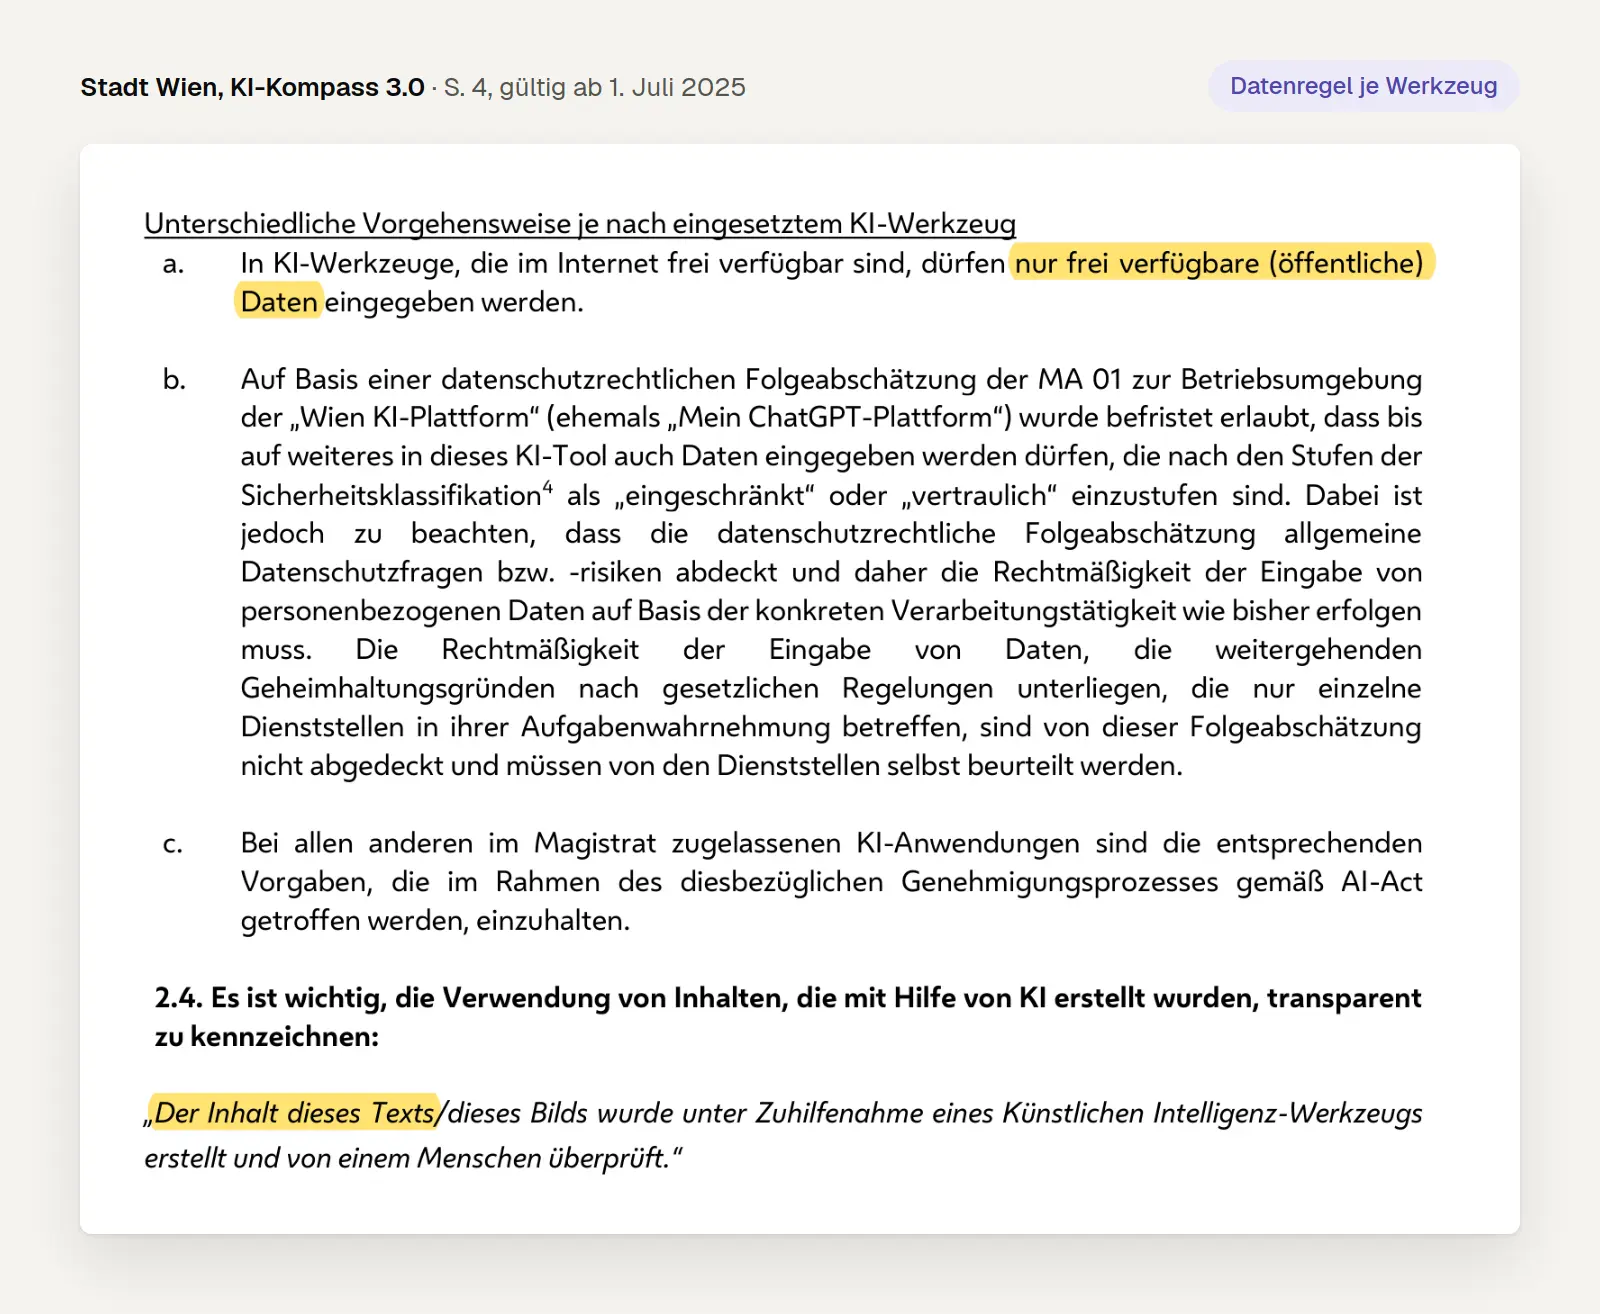
Der KI-Kompass der Stadt Wien unterscheidet frei verfügbare Werkzeuge und die eigene Plattform (markiert) und gibt einen festen Satz zur Kennzeichnung vor.
Für Unternehmen schlagen wir eine Ampel aus fünf Datenklassen und drei Arten von Werkzeugen vor. Sie verbindet die Logik aus Wien mit den Empfehlungen der Datenschutzbehörden. Ihr passt die Klassen an eure bestehende Informationsklassifizierung an, falls es eine gibt.

Daten-Ampel als Vorschlag von marschfahrt.de: welche Datenklasse in welches Werkzeug darf. Gelb heißt nur mit dokumentierter Freigabe, etwa nach Datenschutz-Folgenabschätzung.
Für den Zweifelsfall braucht es eine Rückfallregel. Die Bundesverwaltung hat sie in ihren KI-Leitlinien auf einen Satz gebracht: „Sofern keine anderen Informationen vorliegen, gilt für Nutzende in der Regel der restriktivste Fall der Dateneingabe. In diesem Fall sind lediglich öffentliche Daten für die Eingabe freigegeben.“ Auf dem Handout für Beschäftigte steht es noch kürzer.
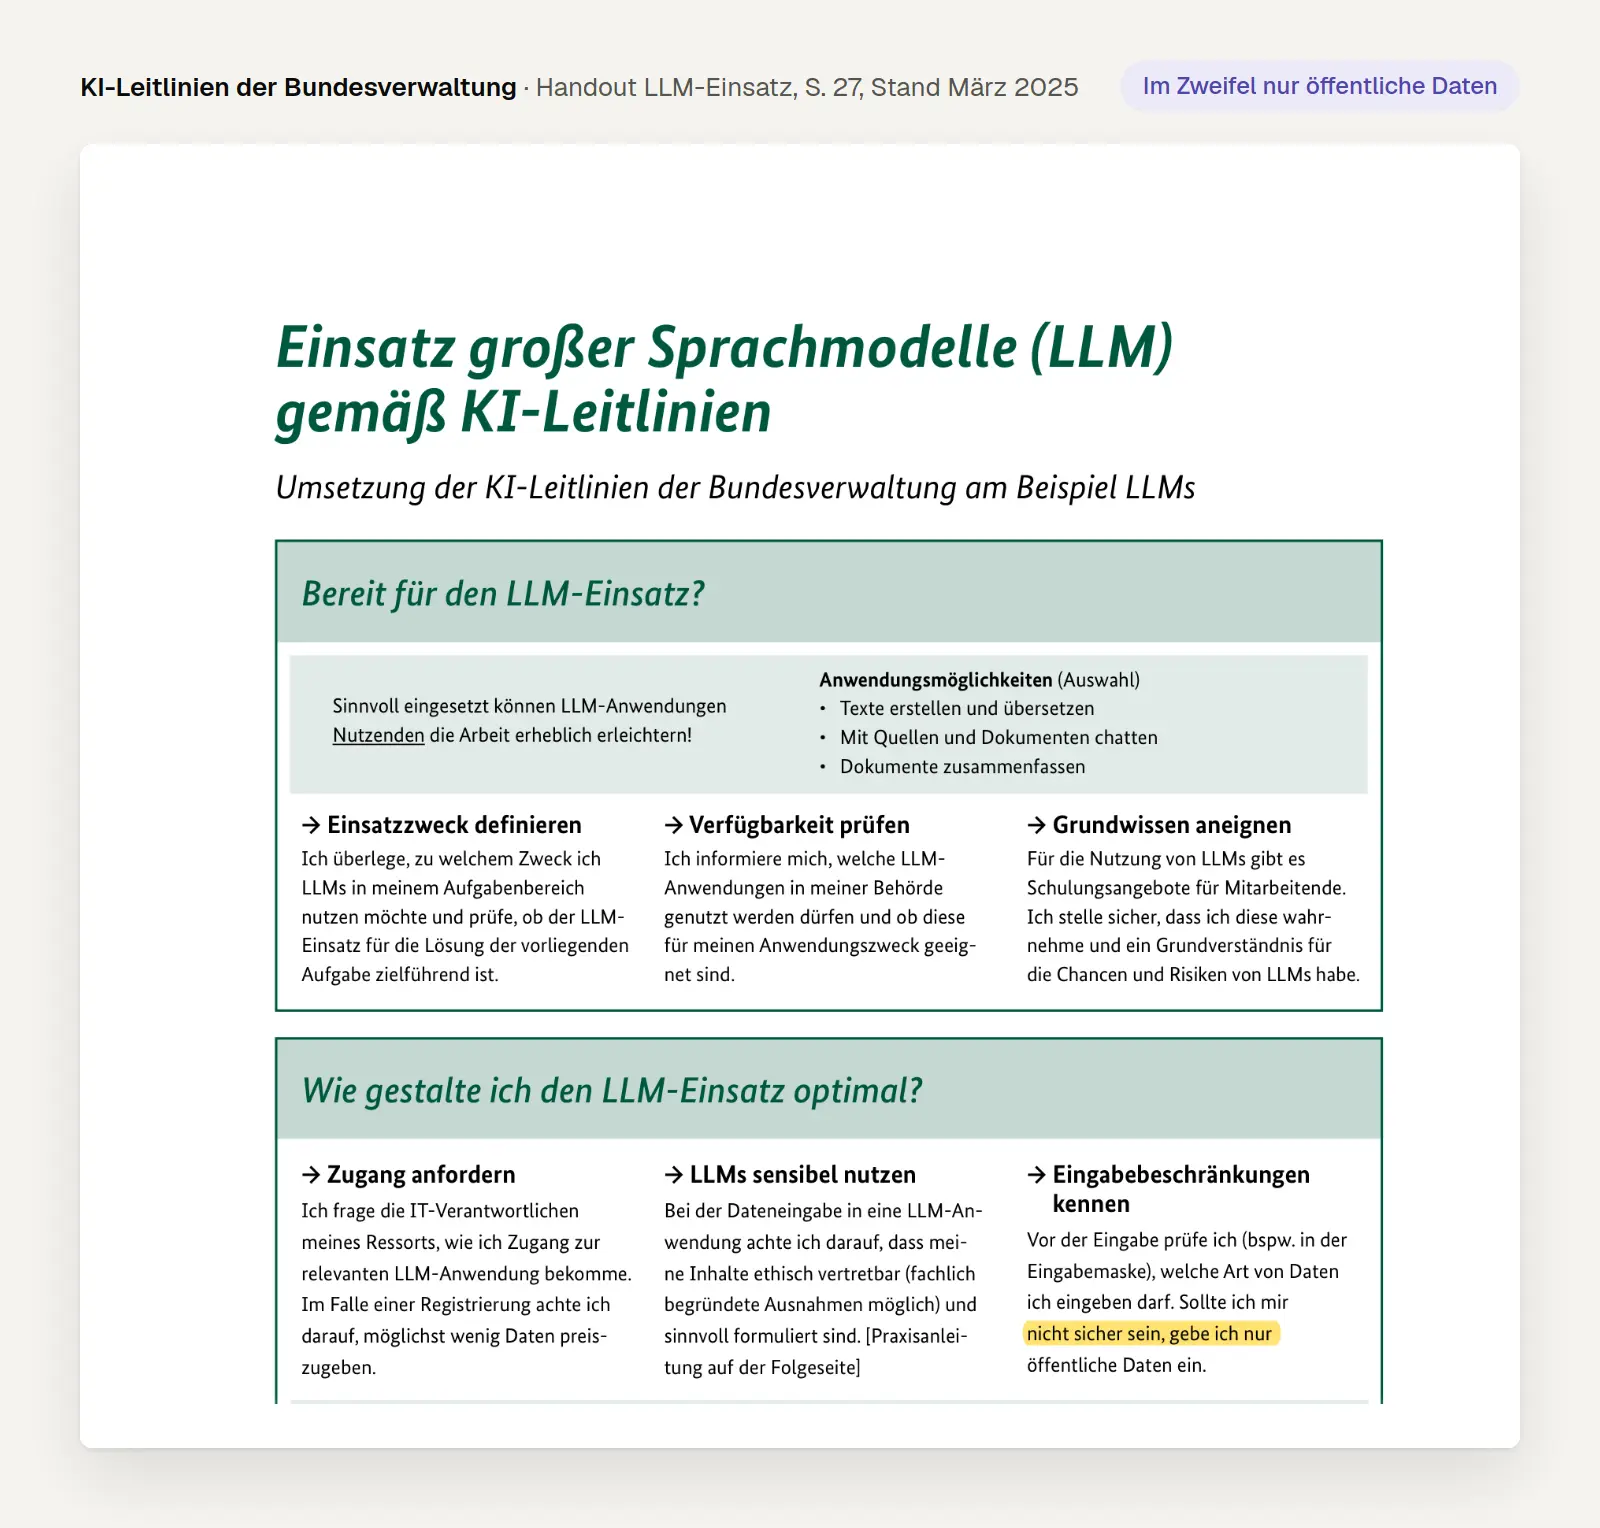
Das Handout zu den KI-Leitlinien der Bundesverwaltung: „Sollte ich mir nicht sicher sein, gebe ich nur öffentliche Daten ein.“
Wie streng ihr bei personenbezogenen Daten seid, hängt davon ab, ob der Anbieter eure Eingaben für eigene Zwecke nutzt. Ist das so, „dürfen keine personenbezogenen Daten an die KI übermittelt werden“, schreibt der Hamburgische Datenschutzbeauftragte. Für Firmenkonten nennt die Datenschutzkonferenz die Voraussetzungen: Rechtsgrundlage, Auftragsverarbeitungsvertrag, abgeschaltetes Training und vielfach eine Datenschutz-Folgenabschätzung. Für Werkzeuge, die Eingaben selbst verwerten, gilt also Rot, für ein geprüftes Firmenkonto kann es Gelb sein. Was auch dann Rot bleibt, zeigt die Hochschule HAW Kiel in ihrer KI-Richtlinie mit einer Liste von Daten, die auch in die freigegebenen KI-Systeme nicht eingegeben werden dürfen.
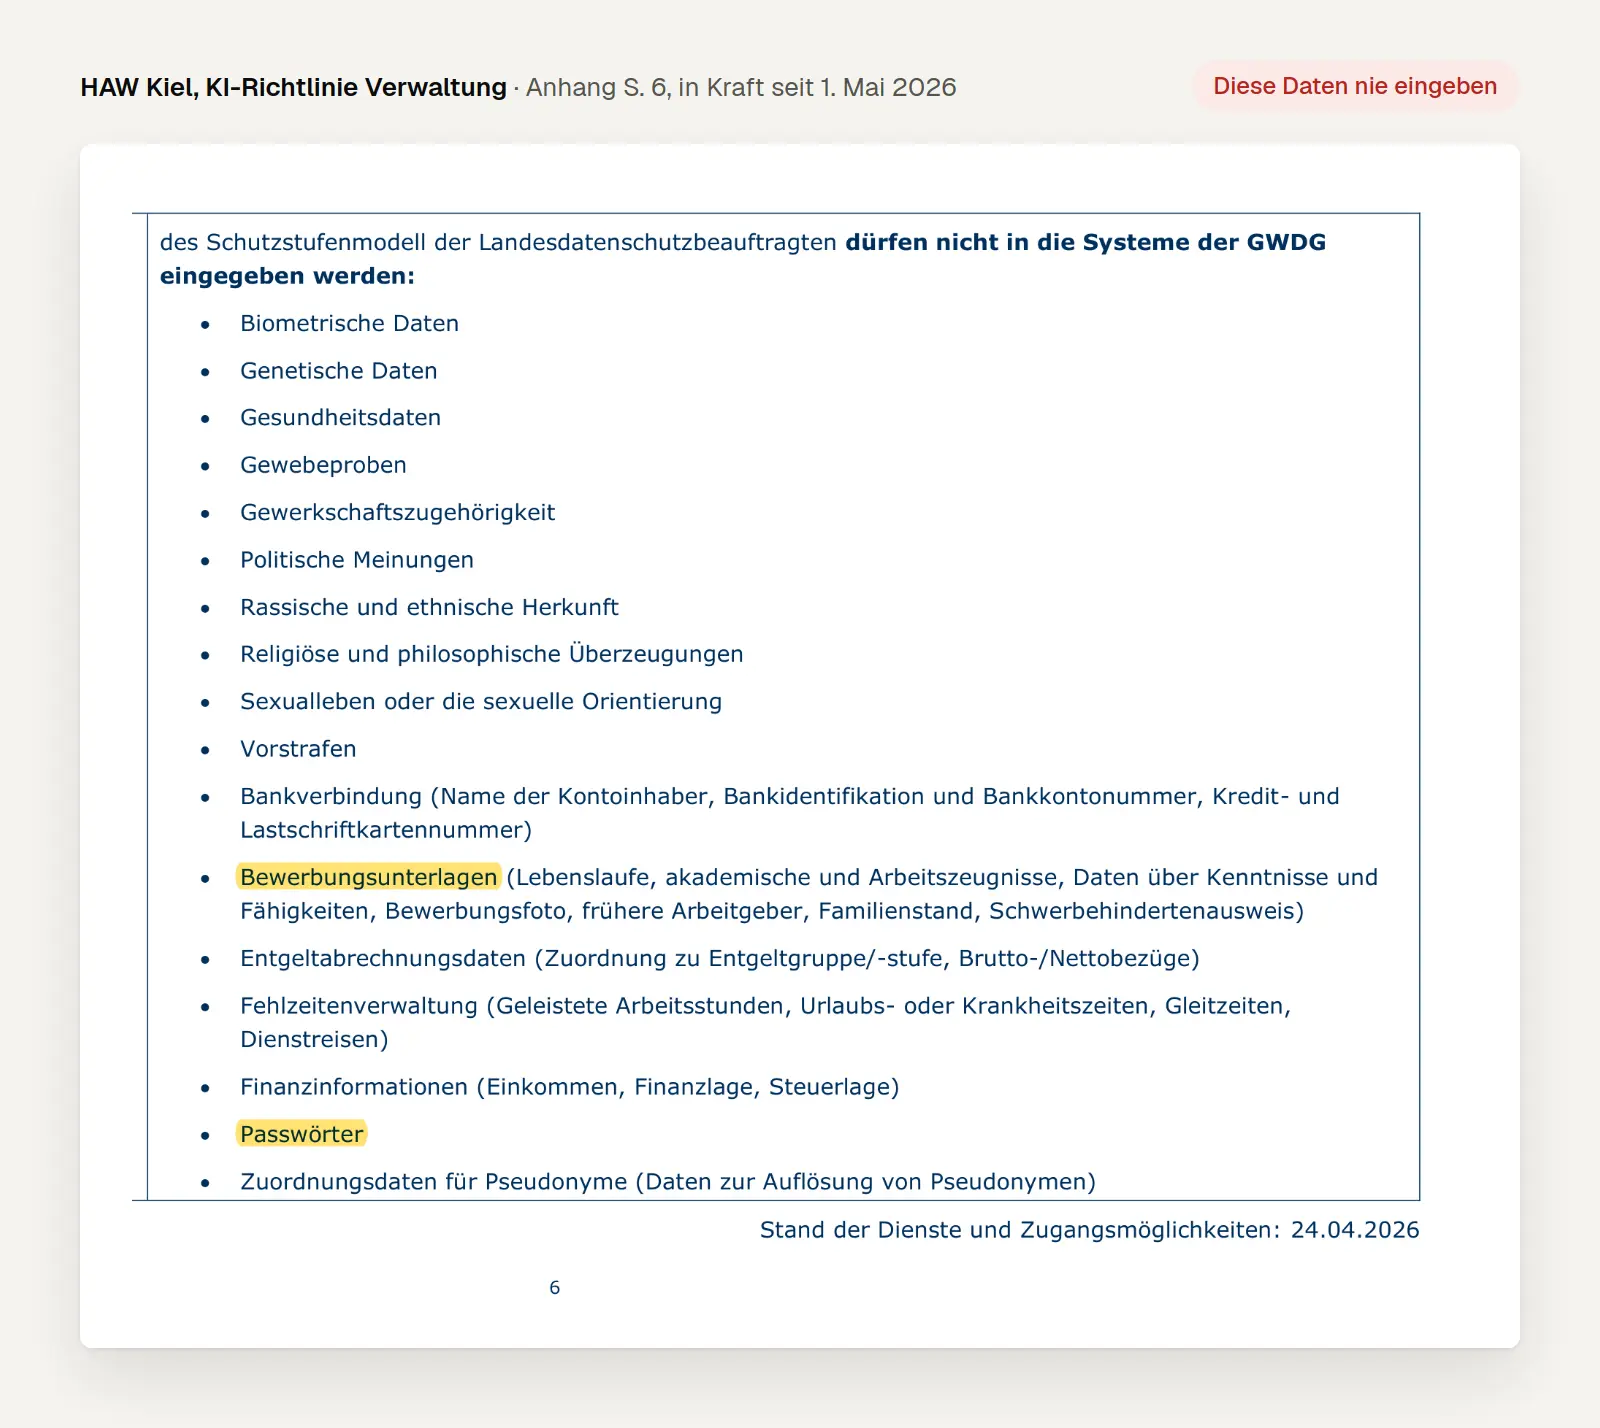
Aus dem Anhang der KI-Richtlinie der HAW Kiel: Daten, die nicht in die freigegebenen KI-Systeme eingegeben werden dürfen, darunter Bewerbungsunterlagen und Passwörter.
Baustein 3: Erlaubte und untersagte Einsatzzwecke
Beschreibt mit Beispielen aus eurem Alltag, wofür KI erwünscht ist und wofür nicht. Die Datenschutzkonferenz empfiehlt das ausdrücklich: „Konkrete Beispiele der zugelassenen und der untersagten Einsatzszenarien können bei der Verdeutlichung hilfreich sein und sind daher zu empfehlen.“ Auch der Bitkom-Leitfaden zur generativen KI rät, die Richtlinie solle „idealerweise auch auf die konkreten, unternehmensrelevanten Anwendungsfälle eingehen“. Die Stadt Bern hat das in ihrem KI-Merkblatt als zweispaltige Tabelle gelöst.
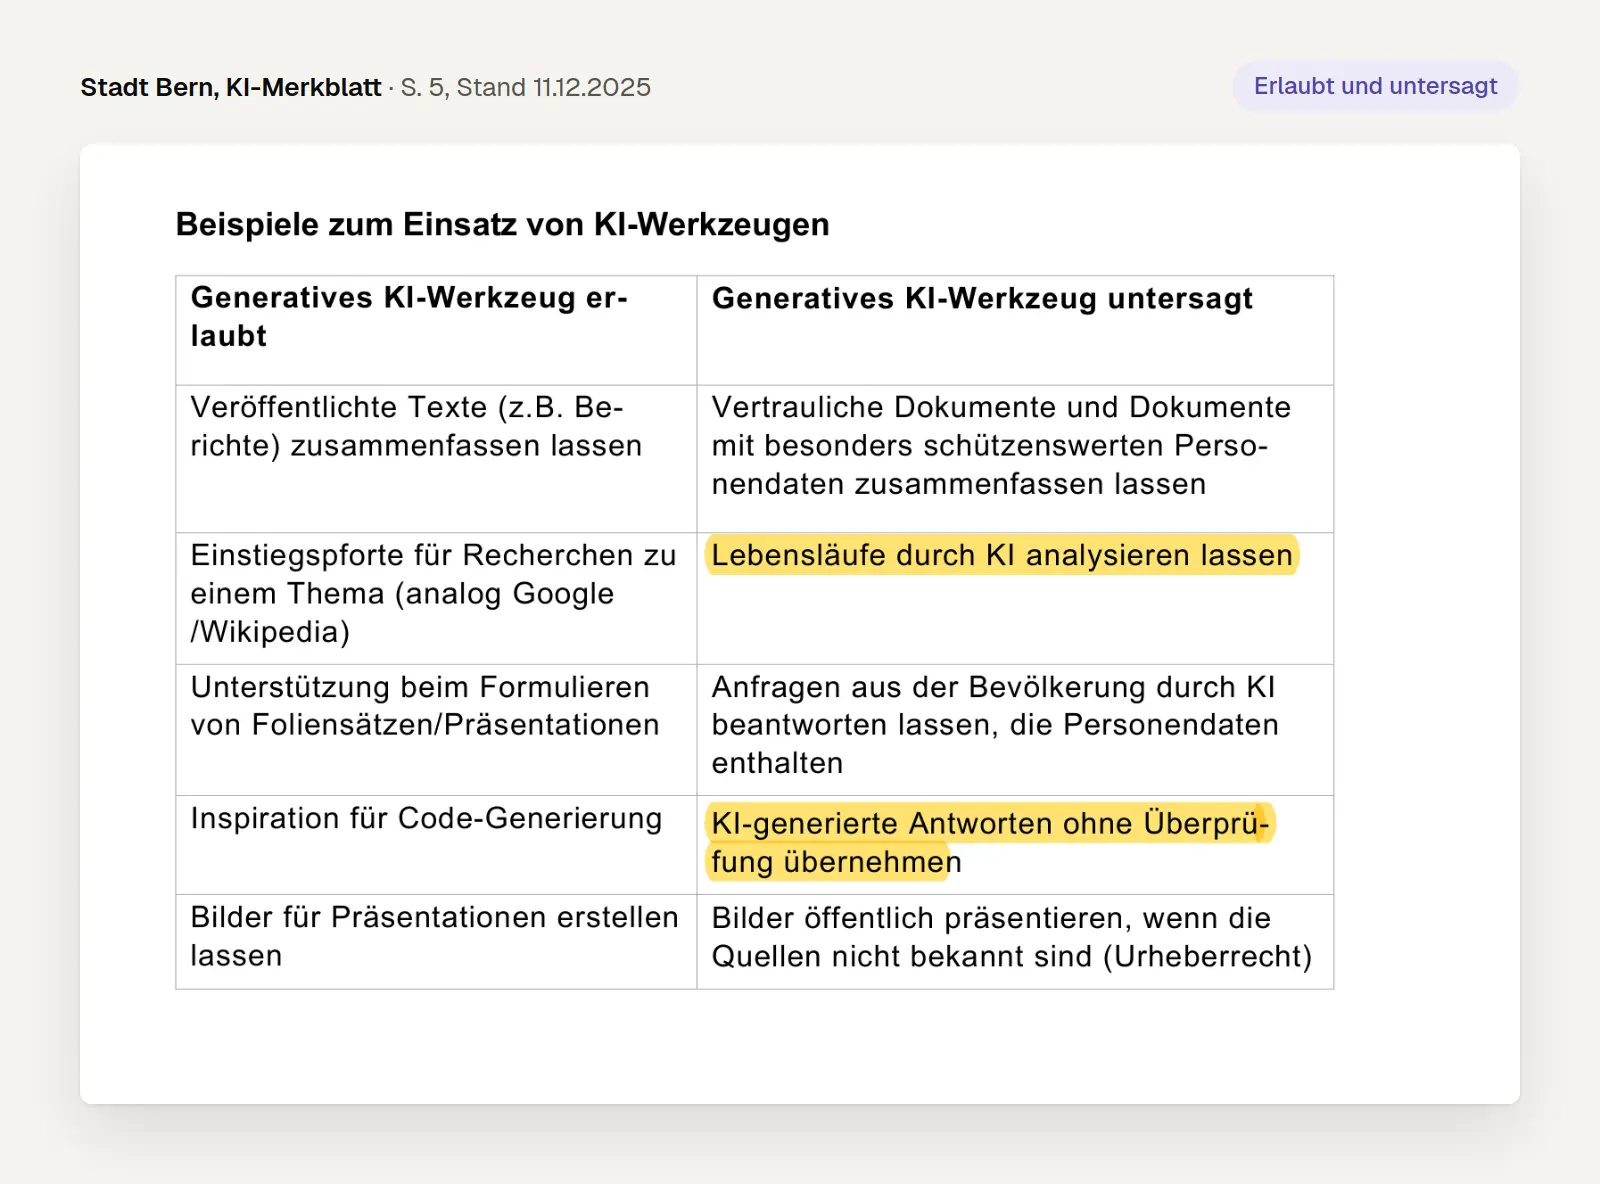
Das KI-Merkblatt der Stadt Bern stellt erlaubte und untersagte Einsätze gegenüber. Markiert sind zwei untersagte Einsätze: Lebensläufe durch KI analysieren lassen und KI-Antworten ungeprüft übernehmen.
Einige Einsätze sollten in jedem Unternehmen verboten oder nur mit Sonderprüfung erlaubt sein, weil das Recht sie verbietet oder stark einschränkt:
Emotionserkennung am Arbeitsplatz: Nach Art. 5 Abs. 1 lit. f der KI-Verordnung ist KI verboten, die Emotionen einer Person „am Arbeitsplatz und in Bildungseinrichtungen“ ableitet, außer aus medizinischen oder Sicherheitsgründen. Das gilt seit dem 2. Februar 2025.
Entscheidungen über Menschen ohne Menschen: „Entscheidungen mit Rechtswirkung dürfen gemäß Art. 22 Abs. 1 DS-GVO grundsätzlich nur von Menschen getroffen werden“, schreibt die Datenschutzkonferenz.
Bewerberauswahl und Leistungsbewertung nur mit Sonderfreigabe: KI für Einstellung, Auswahl oder Entscheidungen über Arbeitsverhältnisse ist nach Anhang III der KI-Verordnung Hochrisiko-KI, mit eigenen Pflichten ab dem 2. Dezember 2027. Das Wuppertal Institut schließt automatisierte Bewertungen der Arbeitsleistung durch KI in seiner Policy ganz aus.
Täuschende Inhalte: Deepfakes realer Personen ohne Kennzeichnung, mehr dazu in Baustein 5.
Baustein 4: Ergebnisse prüfen und verantworten
Wer ein KI-Ergebnis weitergibt, verantwortet es wie einen eigenen Text. Das steht so oder ähnlich in fast allen ausgewerteten Richtlinien, etwa bei Bund, Bern und HAW Kiel. Die Bundesverwaltung formuliert: „Nutzende prüfen KI-generierte Inhalte vor der weiteren Verwendung fachlich.“ Der Hamburgische Datenschutzbeauftragte: „Die Ergebnisse einer Chatbot-Anfrage sind mit Vorsicht zu genießen.“ Das BSI schreibt in seinem Papier zu generativen KI-Modellen, Nutzende sollen in die Lage versetzt werden, „Ausgaben des Modells kritisch zu hinterfragen“.
Für die Richtlinie heißt das konkret: Zahlen, Zitate, Quellen und Rechtsaussagen werden vor der Weitergabe geprüft. Was an Kunden, Behörden oder die Öffentlichkeit geht, prüft bei höherem Risiko eine zweite Person. Der Deutsche Steuerberaterverband sieht in seinem Muster für Anwendungsfälle der zweiten von vier Risikostufen genau dieses „Vier-Augen-Prinzip“ vor.
Baustein 5: Kennzeichnen, wo es nötig ist
Gesetzlich gekennzeichnet werden müssen vor allem Deepfakes und bestimmte Texte für die Öffentlichkeit, alles andere regelt ihr selbst. Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 der KI-Verordnung. Für Unternehmen als Betreiber heißt das nach Abs. 4: Wer Deepfakes erzeugt, muss das offenlegen. Wer KI-Texte veröffentlicht, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, muss sie kennzeichnen, außer sie wurden von Menschen überprüft und jemand trägt die redaktionelle Verantwortung. Ein Chatbot auf eurer Website muss als KI erkennbar sein. Diese Pflicht trifft vor allem den Anbieter, und wer den Chatbot selbst baut, ist selbst Anbieter.
Für interne Dokumente, E-Mails oder Angebote gibt es keine allgemeine Kennzeichnungspflicht. Viele Organisationen regeln es trotzdem, damit Kolleginnen und Kollegen wissen, was sie vor sich haben. Die Bundesverwaltung verlangt eine Kennzeichnung, wenn fachlich ungeprüfte Inhalte weitergegeben werden. Die Stadt Wien gibt einen festen Satz vor: „Der Inhalt dieses Texts/dieses Bilds wurde unter Zuhilfenahme eines Künstlichen Intelligenz-Werkzeugs erstellt und von einem Menschen überprüft.“ Mehr zur Kennzeichnung auf Websites steht in unserem Beitrag zur KI-Kennzeichnungspflicht.
Baustein 6: Urheberrecht und Geschäftsgeheimnisse
Rein KI-erzeugte Texte, Bilder und Logos sind oft nicht urheberrechtlich geschützt, und eure Geheimnisse sind nur geschützt, wenn ihr sie schützt. Das Urheberrecht schützt nur „persönliche geistige Schöpfungen“ (§ 2 Abs. 2 UrhG). Das Amtsgericht München hat am 13. Februar 2026 in erster Instanz entschieden (142 C 9786/25), dass drei mit KI erzeugte Logos keinen Schutz genießen: „Die bloße Auswahl eines KI-Erzeugnisses aus mehreren ‚Vorschlägen‘ ist für sich genommen nicht ausreichend.“ Wer sich für ein Logo, einen Slogan oder ein Produktbild auf das Urheberrecht stützen will, sollte es deshalb wesentlich selbst gestalten oder bearbeiten und das dokumentieren.
Bei Geschäftsgeheimnissen geht es um euren eigenen Schutz. Eine Information ist nach § 2 Nr. 1 GeschGehG nur dann ein Geschäftsgeheimnis, wenn sie „Gegenstand von den Umständen nach angemessenen Geheimhaltungsmaßnahmen“ ist. Das Bundesarbeitsgericht hat am 17. Oktober 2024 (8 AZR 172/23) pauschale Behauptungen zu Schutzmaßnahmen nicht genügen lassen. Ein Urteil speziell zu KI-Eingaben ist uns nicht bekannt. Nach unserer Einschätzung gehört eine klare Regel, welche internen Informationen nicht in externe KI-Werkzeuge dürfen, heute zu angemessenen Maßnahmen dazu. Der Hamburgische Datenschutzbeauftragte empfiehlt ausdrücklich, „den Schutz von Urheberrechten oder Geschäftsgeheimnissen zu regeln.“
Baustein 7: Neue Werkzeuge beantragen
Gebt einen einfachen Weg vor, wie neue Werkzeuge geprüft und freigegeben werden, sonst nutzen die Leute sie ungefragt. Der Steuerberaterverband bringt die Grundlogik in seinem Muster auf drei Bedingungen: freigegebenes Werkzeug, beschriebener Anwendungsfall, eingehaltene Anforderungen der Risikostufe. Nur Werkzeuge, die im Verzeichnis stehen, gelten als freigegeben, und das Verzeichnis wird mindestens jährlich überprüft.

Die Grundregel aus der Muster-KI-Anwendungsrichtlinie des Deutschen Steuerberaterverbands vom April 2026.
Damit der Weg nicht zum Hindernis wird, sollte er kurz sein und feste Kriterien haben. Das BSI empfiehlt, „geeignete Kriterien zur Auswahl des generativen KI-Modells und ggf. von Betreibenden“ festzulegen. Die HAW Kiel hat zusätzlich eine Ausnahmeregel: In begründeten Ausnahmefällen kann die Kanzlerin oder der Kanzler Ausnahmen genehmigen. In unserer Vorlage ist das für befristete Pilotprojekte vorgesehen.
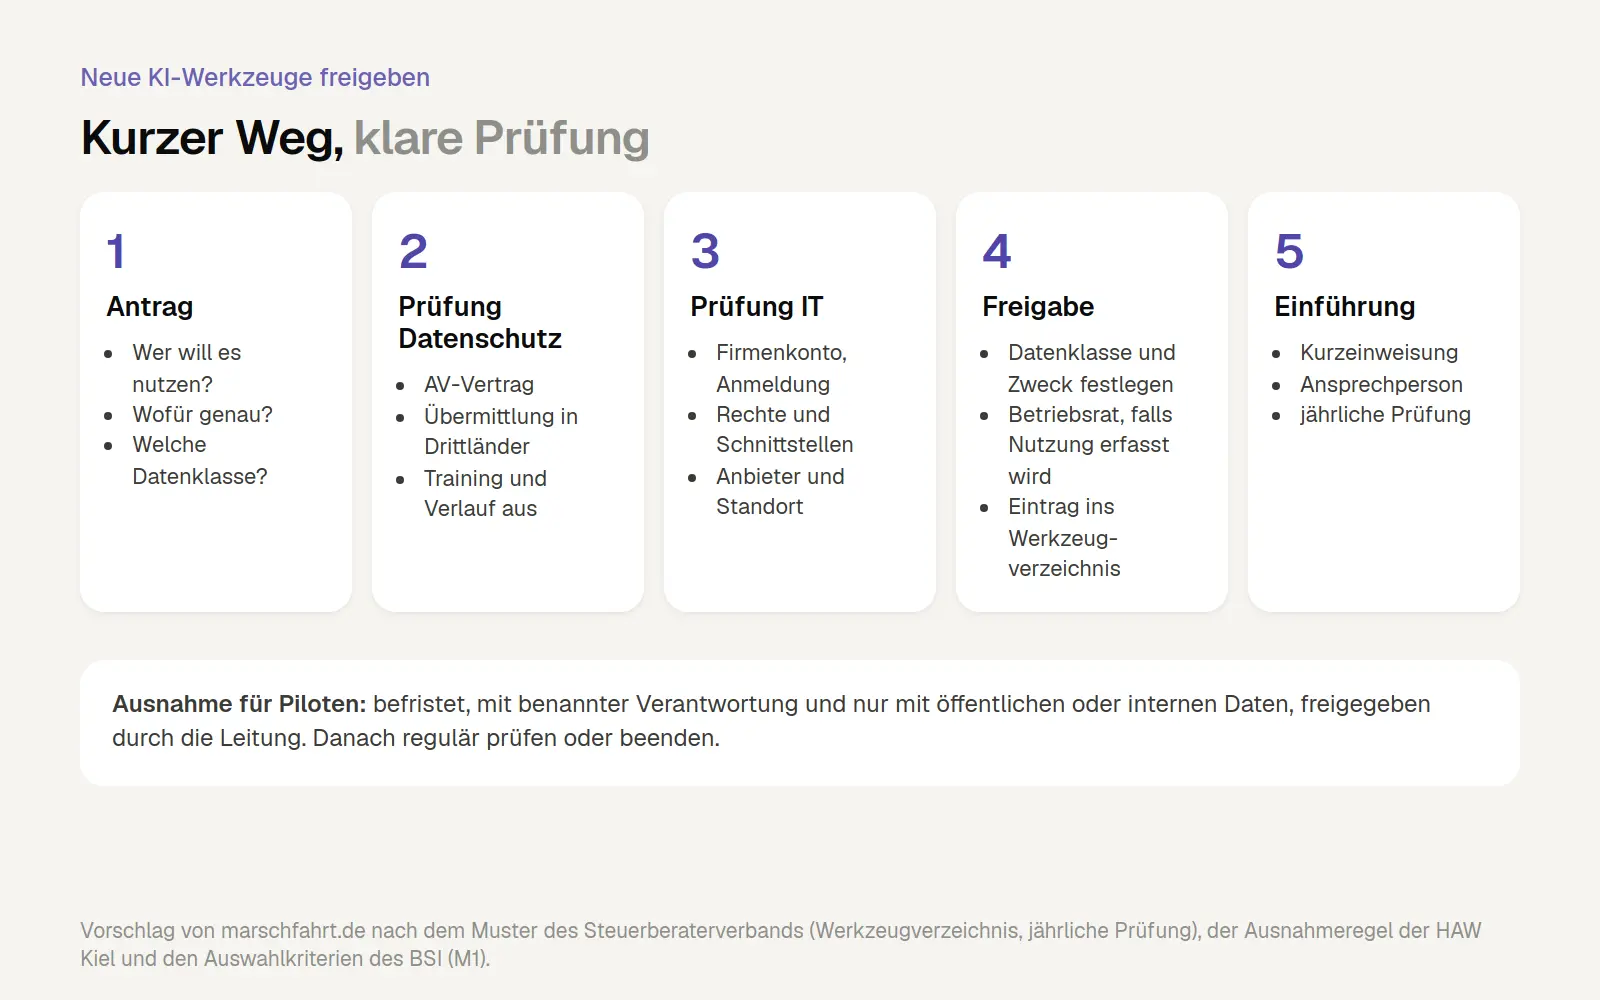
Freigabe neuer KI-Werkzeuge in fünf Schritten, Vorschlag von marschfahrt.de.
Baustein 8: Schulung, Ansprechpersonen und Fehlerkultur
Eine Richtlinie wirkt nur, wenn die Leute sie kennen, jemand Fragen beantwortet und Fehler gemeldet statt versteckt werden. Das BSI schreibt: „Wird ein Modell zu beruflichen Zwecken eingesetzt, sollten Mitarbeitende umfassend darüber informiert und intensiv geschult werden.“ Der Bitkom-Leitfaden schlägt vor, die Teilnahme an einer Schulung zur Voraussetzung für den Zugang zu den Werkzeugen zu machen. Wie ihr Schulungen nach Rollen plant und dokumentiert, steht im Ratgeber zur KI-Kompetenzpflicht mit eigener Vorlage.
Benennt eine Stelle, die Freigaben koordiniert, das Werkzeugverzeichnis pflegt und Fragen beantwortet. Ein eigener KI-Beauftragter ist nicht vorgeschrieben, die Aufgabe kann bei IT, Datenschutz oder Personal liegen. Für Verstöße empfehlen wir, wie der Steuerberaterverband, eine lernorientierte Fehlerkultur: Wer versehentlich Daten in ein falsches Werkzeug gibt, meldet das sofort, und das Team lernt daraus. Arbeitsrechtliche Folgen gehören zu vorsätzlichen oder grob fahrlässigen Verstößen, nicht zu ehrlichen Fehlern.
Richtlinie oder Betriebsvereinbarung?
Ohne Betriebsrat erlasst ihr die Richtlinie als Weisung, mit Betriebsrat solltet ihr sie früh abstimmen, und mit Firmenkonten wird eine Betriebsvereinbarung wahrscheinlich. Grundlage für eine Richtlinie ist das Weisungsrecht nach § 106 GewO, das nach dem Gesetz ausdrücklich auch „hinsichtlich der Ordnung und des Verhaltens der Arbeitnehmer im Betrieb“ gilt. Der Bitkom-Leitfaden vertritt die Auffassung, dass ein einseitiges Verbot von KI-Werkzeugen nicht der Mitbestimmung unterliegt.
Sobald ihr Werkzeuge einführt, sieht es anders aus. Nach § 90 Abs. 1 Nr. 3 BetrVG ist der Betriebsrat über die Planung von Arbeitsabläufen „einschließlich des Einsatzes von Künstlicher Intelligenz“ zu unterrichten, und muss er den Einsatz von KI beurteilen, gilt die Hinzuziehung eines Sachverständigen nach § 80 Abs. 3 Satz 2 BetrVG als erforderlich. Vor dem Einsatz von Hochrisiko-KI am Arbeitsplatz sind die Arbeitnehmervertreter nach Art. 26 Abs. 7 KI-Verordnung zu informieren. Mitbestimmungspflichtig sind nach § 87 Abs. 1 BetrVG Regeln zur Ordnung des Betriebs (Nr. 1) und technische Einrichtungen, die Verhalten oder Leistung überwachen können (Nr. 6).
Das Arbeitsgericht Hamburg hat 2024 im Eilverfahren (24 BVGa 1/24) die Anträge eines Betriebsrats zurückgewiesen (Beschluss vom 16. Januar 2024). Die Arbeitgeberin hatte ChatGPT freigegeben und Richtlinien im Intranet veröffentlicht, die Beschäftigten nutzten das Werkzeug aber im Browser über private Konten, auf deren Daten die Arbeitgeberin keinen Zugriff hatte. Die Regeln betrafen nach Ansicht des Gerichts das mitbestimmungsfreie Arbeitsverhalten, nicht die Ordnung des Betriebs, und mangels Datenzugriffs lag keine Überwachung vor. Das lässt sich nicht verallgemeinern. Stellt ihr Firmenkonten, auf deren Nutzungsdaten ihr zugreifen könnt, ist die Mitbestimmung nach Nr. 6 naheliegend. Genau das empfehlen die Datenschutzbehörden aber. Die Lösung ist eine Betriebsvereinbarung, die auch die Datenschutzkonferenz als Option nennt. Die Richtlinie kann dann ihr Anhang sein. Das ist keine Rechtsberatung, bei Unsicherheit lasst euch arbeitsrechtlich beraten.
Bindet außerdem euren Datenschutzbeauftragten ein. Die Datenschutzkonferenz schreibt: „Betriebliche und behördliche Datenschutzbeauftragte sollten stets eingebunden werden, wenn Entscheidungen über KI-Anwendungen vorbereitet oder getroffen werden.“
Die KI-Richtlinie als Vorlage: so passt ihr sie an
Die Vorlage folgt den Bausteinen dieses Beitrags, ihr ergänzt nur eure Werkzeuge, Ansprechpersonen und Beispiele. Sie hat zwölf Abschnitte, von Zweck und Geltungsbereich bis zur Bestätigung der Kenntnisnahme, und folgt den Bausteinen dieses Beitrags. Grau markierte Stellen sind Hinweise, eckige Klammern füllt ihr aus.
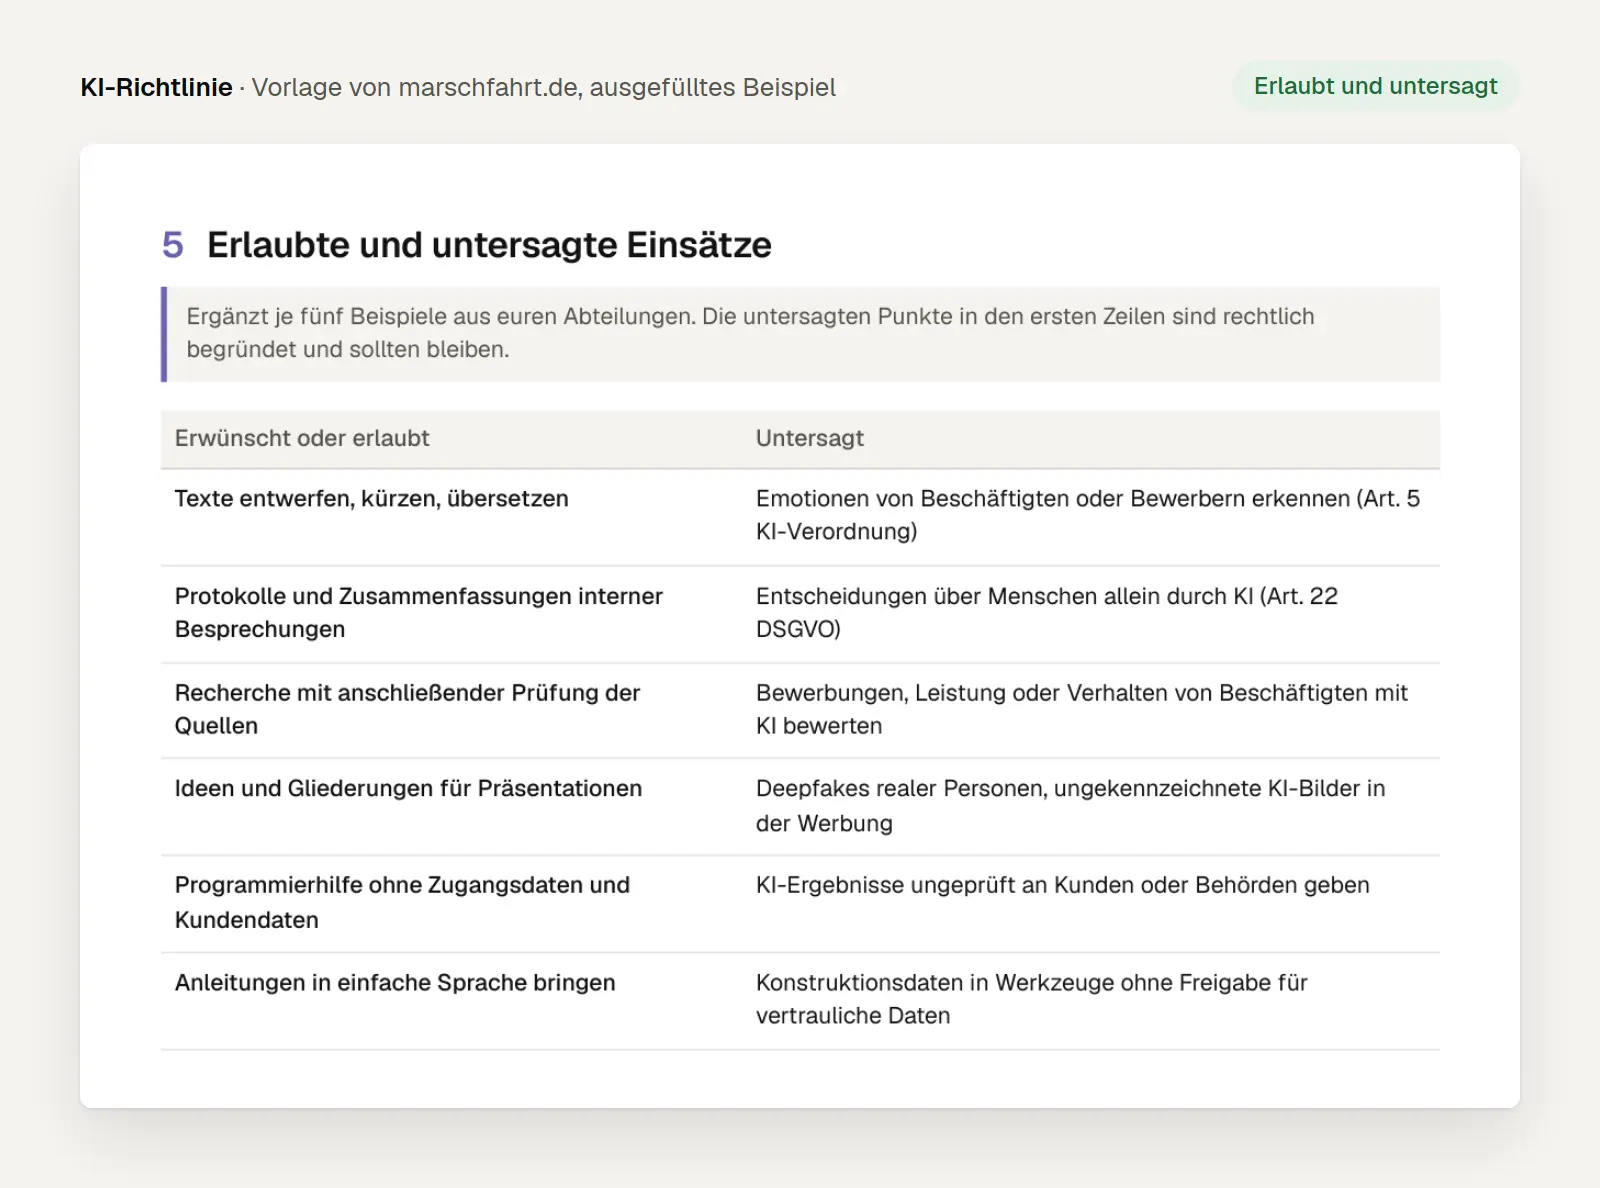
Ausschnitt aus dem ausgefüllten Beispiel: erlaubte und untersagte Einsätze. Die ersten Verbote sind rechtlich begründet, der Rest kommt aus dem Alltag des erfundenen Unternehmens.
Werkzeuge eintragen: alle freigegebenen Werkzeuge mit Konto, erlaubter Datenklasse und Zweck in Abschnitt 3
Ampel anpassen: Datenklassen an eure Informationsklassifizierung angleichen, Beispiele aus eurem Haus ergänzen
Beispiele schreiben: je fünf erlaubte und untersagte Einsätze aus euren Abteilungen in Abschnitt 5
Ansprechpersonen benennen: wer Werkzeuge freigibt, wer Fragen beantwortet, wo Vorfälle gemeldet werden
Abstimmen: mit Datenschutzbeauftragtem, IT-Sicherheit und, falls vorhanden, Betriebsrat
Bekanntmachen: mit Schulung einführen und die Kenntnisnahme bestätigen lassen
Die Vorlage als Word-Datei gibt es auch als PDF. Das ausgefüllte Beispiel zeigt die Richtlinie für ein erfundenes Maschinenbauunternehmen mit 180 Beschäftigten.
Häufige Fragen
Vorgeschrieben ist das Dokument nicht, empfohlen von den Datenschutzbehörden schon.
Ist eine KI-Richtlinie gesetzlich vorgeschrieben?
Nein, kein Gesetz verlangt ausdrücklich ein Dokument mit diesem Namen. Die Datenschutzkonferenz empfiehlt aber dokumentierte interne Weisungen, und die KI-Verordnung verlangt Maßnahmen zur KI-Kompetenz. Eine Richtlinie deckt die Weisungen ab und ist zusammen mit dokumentierten Schulungen ein guter Nachweis für die Maßnahmen zur KI-Kompetenz.
Dürfen Beschäftigte private KI-Konten für die Arbeit nutzen?
Das entscheidet ihr. Datenschutzkonferenz und Hamburgischer Datenschutzbeauftragter raten davon ab und empfehlen Firmenkonten. Die meisten der ausgewerteten Richtlinien schließen private Konten für dienstliche Zwecke aus, etwa die Universität Hohenheim und das Muster des Steuerberaterverbands.
Wie lang sollte die Richtlinie sein?
So kurz, dass sie gelesen wird. Die meisten ausgewerteten Richtlinien haben drei bis sechs Seiten, die Leitlinien der Bundesverwaltung mit 32 Seiten und das Muster des Steuerberaterverbands mit 16 Seiten sind deutlich länger. Wir empfehlen eine bis zwei Seiten Grundregeln und die veränderlichen Teile, etwa die Werkzeugliste, als Anhang.
Wie oft muss sie aktualisiert werden?
Mindestens einmal im Jahr und immer, wenn ein Werkzeug dazukommt oder sich ändert. Bitkom nennt es „essenziell, dass diese Entwicklungen fortlaufend verfolgt werden und relevante Entwicklungen in der Richtlinie verarbeitet werden“.
Was passiert bei einem Verstoß?
Legt es in der Richtlinie fest, und unterscheidet zwischen Versehen und Vorsatz. Bei Versehen hilft eine schnelle Meldung mehr als eine Abmahnung, weil ihr nur dann reagieren könnt, etwa den Anbieter um Löschung bitten und prüfen, ob die Panne binnen 72 Stunden der Datenschutzaufsicht zu melden ist (Art. 33 DSGVO).
Was sich geändert hat und was das für euch heißt
Die Regeln für KI im Unternehmen sind 2026 konkreter geworden, eine Richtlinie lässt sich heute auf feste Quellen stützen.
2. Februar 2025: Verbot der Emotionserkennung am Arbeitsplatz und Pflicht zu Maßnahmen für KI-Kompetenz gelten. Gehört in jede Richtlinie.
13. Februar 2026: Das Amtsgericht München verneint den Urheberrechtsschutz für KI-Logos. Wer Marken- oder Gestaltungselemente mit KI erstellt, regelt die menschliche Bearbeitung.
April 2026: Der Deutsche Steuerberaterverband veröffentlicht eine Muster-KI-Anwendungsrichtlinie mit Werkzeugverzeichnis und Risikostufen. Ein gutes Vorbild für regulierte Branchen.
27. Juli 2026: Die KI-Kompetenzpflicht wird milder gefasst. Maßnahmen zur KI-Kompetenz bleiben Pflicht, ein bestimmtes Niveau nicht.
2. August 2026: Transparenzpflichten nach Artikel 50 gelten. Deepfakes und bestimmte Texte für die Öffentlichkeit kennzeichnen.
2. Dezember 2027: Pflichten für Hochrisiko-KI im Personalbereich werden anwendbar. Bis dahin klären, ob ihr solche Systeme einsetzt.
Stand dieser Fassung: 31. Oktober 2026. Dieser Beitrag ist keine Rechtsberatung.
Fazit
Eine KI-Richtlinie ist kein Verbotskatalog, sondern die Freigabe mit Leitplanken. Stellt Firmenkonten mit abgeschaltetem Training, legt per Ampel fest, welche Daten wohin dürfen, beschreibt erlaubte und untersagte Einsätze mit Beispielen aus eurem Alltag, regelt Prüfen, Kennzeichnen und die Freigabe neuer Werkzeuge und benennt, wer hilft. Mit Betriebsrat stimmt ihr das früh ab.
Ladet euch die Vorlage für die KI-Richtlinie herunter und fangt mit Abschnitt 3 an, der Liste der Werkzeuge, die bei euch schon im Einsatz sind. Wenn ihr die Richtlinie mit einer Schulung einführen wollt, zeigt unser KI-Workshop für Teams, wie die freigegebenen Werkzeuge im Alltag sinnvoll eingesetzt werden.
Weitere Artikel
© Marschfahrt Studio
Praxiswissen rund um Webdesign, SEO, KI und Conversion-Optimierung. Aus echten Projekten, ohne Marketing-Filter.