ChatGPT, Copilot und Claude datenschutzkonform einrichten
Welche Tarife einen Vertrag zur Auftragsverarbeitung haben, wie ihr Training und Feedback abschaltet, wo die Daten liegen, welche Admin-Schalter vor dem Rollout zählen und wann eine Datenschutz-Folgenabschätzung nötig ist. Neun Schritte mit Vergleichstabellen und Einrichtungs-Checkliste als Excel-Vorlage.
Datum
Kategorie
Autor

„Dürfen wir ChatGPT, Copilot oder Claude mit Kundendaten nutzen, und was müssen wir vorher einstellen?“ So fragen Datenschutzbeauftragte und IT-Leitungen, bevor ein KI-Werkzeug eingeführt wird. Die kurze Antwort: Mit einem Firmentarif ja, mit einem privaten Konto nein. Wer aber nur den Vertrag zur Auftragsverarbeitung abschließt, übersieht die Stellen, an denen trotzdem Daten abfließen: den Feedback-Knopf, die Websuche, Konnektoren und Modelle von Drittanbietern.
Grundlage sind die Verträge zur Auftragsverarbeitung von OpenAI und Anthropic, die Datenschutzseiten von Microsoft Learn, die Hilfeartikel der drei Anbieter und die Orientierungshilfen der Datenschutzkonferenz (DSK), gelesen am 13. November 2026. Welcher Tarif zu euch passt, steht in unserem Vergleich der KI-Firmentarife. Er zeigt in neun Schritten, wie ihr einen Firmentarif sauber einrichtet, und liefert die Checkliste als Excel-Vorlage dazu. Rechtsberatung ist er nicht.
Kurz gesagt (Stand November 2026)
Datenschutzkonform geht es nur im Firmentarif: ChatGPT Business oder Enterprise, Copilot mit Anmeldung über Microsoft Entra, Claude Team oder Enterprise. Nur dort arbeitet der Anbieter als Auftragsverarbeiter, und nur dort ist das Training mit euren Eingaben standardmäßig aus. Den Vertrag zur Auftragsverarbeitung (bei den Anbietern DPA genannt) müsst ihr bei OpenAI per Formular abschließen, bei Anthropic und Microsoft ist er Teil der Vertragsbedingungen. Speicherung in der EU bietet Microsoft über die EU-Datengrenze mit zwei Ausnahmen, OpenAI nur für neue Enterprise-Kunden, Anthropic im eigenen Claude-Tarif gar nicht, dort liegen die Daten in den USA. Vor dem Rollout schaltet ihr den Feedback-Knopf ab, legt Fristen fest, gebt Konnektoren einzeln frei und entscheidet über Websuche, Speicher und Teilen. Eine Datenschutz-Folgenabschätzung wird laut DSK bei KI „vielfach“ nötig sein. Danach ergänzt ihr das Verzeichnis der Verarbeitungstätigkeiten und sagt den Beschäftigten, wer ihre Chats einsehen oder exportieren kann.
Die Datenschutz-Eckdaten je Tarif
Ob ihr einen privaten Tarif oder einen Firmentarif nutzt, macht mehr aus als die Wahl des Anbieters. ChatGPT Free, Plus und Pro sowie Claude Free, Pro und Max sind Produkte für Einzelpersonen. OpenAI schreibt in der Hilfe zu den Datenkontrollen, dass in diesen Tarifen die Datenfreigabe für das Training standardmäßig aktiv ist. Anthropic nutzt Chats aus den Verbrauchertarifen laut Privacy Center zum Training, wenn die Person es erlaubt. Einen DPA bietet OpenAI laut seiner Seite zum Enterprise-Datenschutz für ChatGPT Business, ChatGPT Enterprise und die API an, Anthropic für die kommerziellen Produkte. Bei Microsoft hängt es am Konto: Alle Copilot-Lizenzstufen, vom enthaltenen Copilot Chat bis zur Zusatzlizenz Microsoft 365 Copilot, sind laut Microsoft Learn durch den Unternehmensdatenschutz geschützt, wenn sich die Person mit einem Microsoft-Entra-Konto anmeldet.
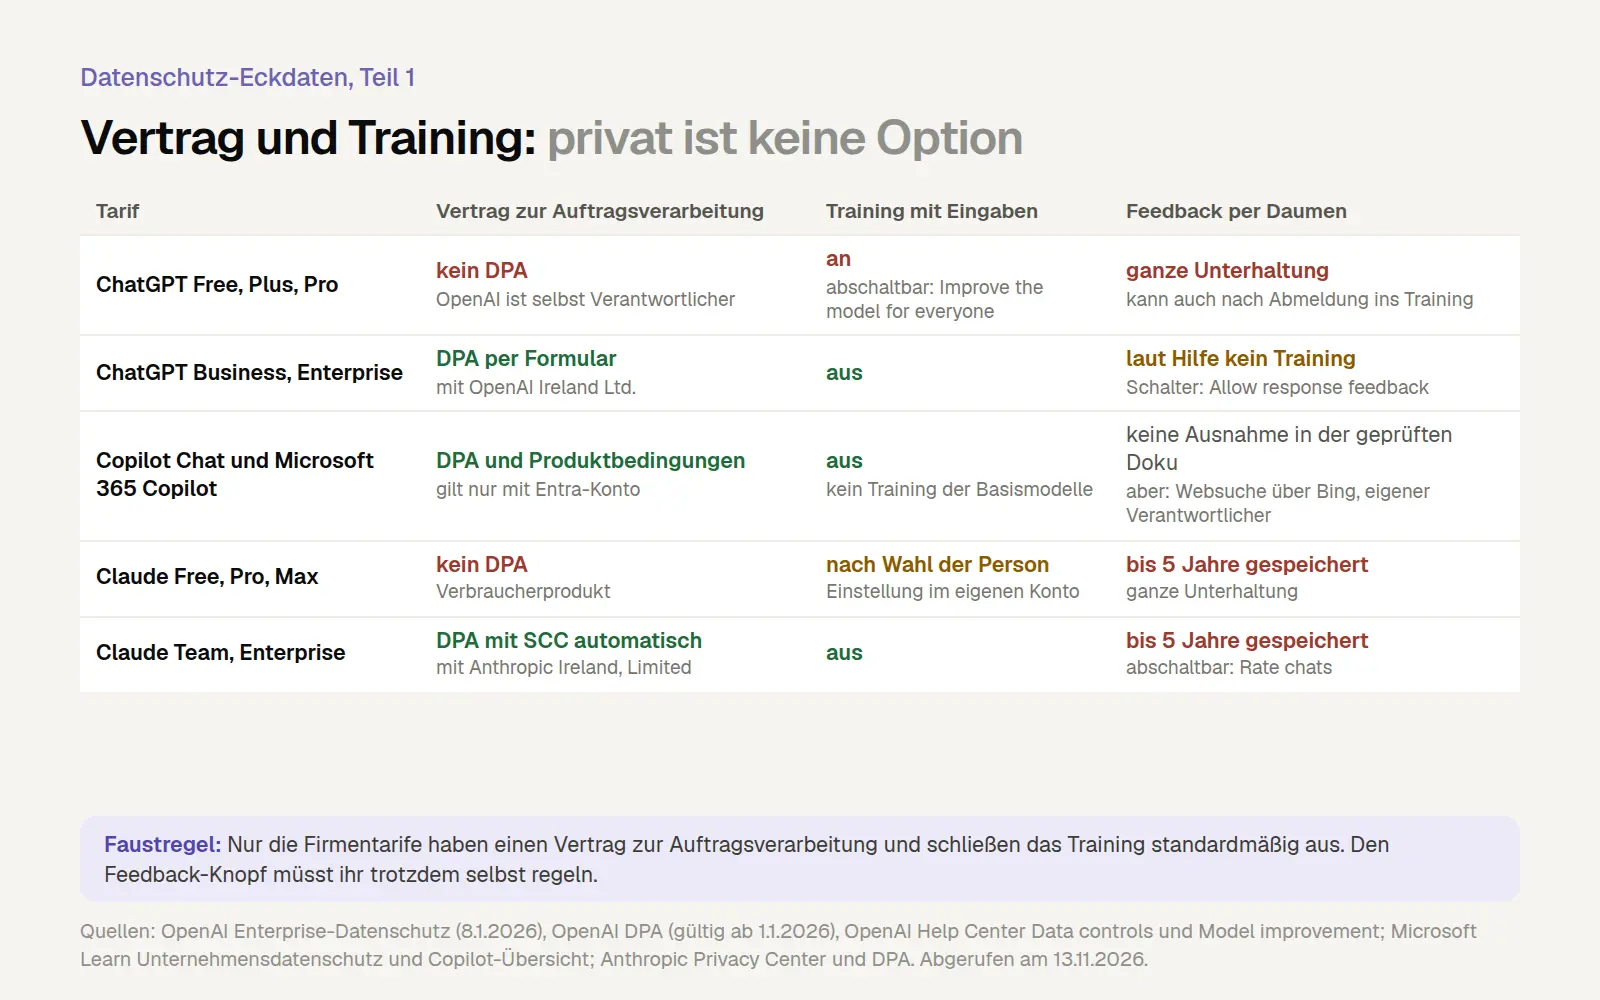
Vertrag und Training je Tarif, Stand 13. November 2026. Die Feedback-Spalte zeigt, ob ein Daumen nach oben oder unten die Unterhaltung trotzdem zum Anbieter schickt.

Speicherort und Aufbewahrung je Tarif. „Gelöscht“ heißt bei allen drei Anbietern: aus den Systemen entfernt nach einer Frist, nicht sofort.
In den beiden Tabellen stecken drei Lücken: Die Zusage „kein Training“ hat über das Feedback eine Ausnahme, „Speicherung in der EU“ ist nirgends vollständig, und ohne eigene Einstellung bleibt vieles unbegrenzt gespeichert. Die Schritte 3 bis 5 schließen sie.

Neun Schritte von der Kontenfrage bis zur Information der Beschäftigten, mit der Rolle, die jeweils den Hut aufhat. Rollenverteilung als Vorschlag von marschfahrt.de.
Schritt 1: Private Konten aus dem Spiel nehmen
Bevor ihr irgendetwas einstellt, sorgt dafür, dass die dienstliche Nutzung nur noch über verwaltete Konten läuft. Die DSK schreibt in ihrer Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ vom 6. Mai 2024: „Für die berufliche Nutzung von KI-Anwendungen durch Beschäftigte sollten von Arbeitgeber:innen Geräte und Accounts zur Verfügung gestellt werden.“ Jede Einstellung aus den nächsten Schritten greift nur für Konten, die ihr verwaltet.
Microsoft: Laut Microsoft Learn sollen sich Beschäftigte mit ihrem Entra-Konto anmelden, erkennbar an der Bezeichnung „Arbeit“ und dem grünen Schild. Microsoft rät ausdrücklich davon ab, copilot.cloud.microsoft zu sperren, und empfiehlt stattdessen, die Anmeldung mit persönlichen Microsoft-Konten über Mandanteneinschränkungen (Tenant Restrictions v2) zu steuern.
Claude: Im Team-Tarif könnt ihr laut Anthropic eure Domain verifizieren und das Anlegen neuer privater Konten auf dieser Domain blockieren. Im Enterprise-Tarif lassen sich bestehende private Konten übernehmen. Die Funktion „Migrate accounts using your domain“ lässt sich nicht rückgängig machen und startet ein Umzugsfenster von 30 Tagen.
ChatGPT: Hier greift vor allem eure Regel. Mit einem privaten Plus-Konto ist OpenAI selbst Verantwortlicher, ein DPA mit eurem Unternehmen besteht nicht.
Welche Daten überhaupt in welches Werkzeug dürfen, regelt ihr in einer schriftlichen Richtlinie. Eine Vorlage mit Daten-Ampel findet ihr in unserer KI-Richtlinie für Mitarbeiter.
Schritt 2: Den Vertrag zur Auftragsverarbeitung abschließen und ablegen
Bei OpenAI müsst ihr den DPA aktiv anfordern, bei Anthropic und Microsoft gilt er mit den Vertragsbedingungen, ablegen und lesen müsst ihr ihn in allen drei Fällen. Art. 28 DSGVO verlangt dafür einen Vertrag. Legt die konkrete Fassung ab, denn im Zweifel zählt sie und kein Link auf die aktuelle Seite.
OpenAI: Der Zusatz zur Datenverarbeitung in der Fassung, die seit dem 1. Januar 2026 gilt, wird für Kunden im Europäischen Wirtschaftsraum und in der Schweiz mit OpenAI Ireland Ltd. geschlossen. OpenAI handelt darin als Auftragsverarbeiter, abgeschlossen wird er laut OpenAI über ein DPA-Formular. Änderungen an der Liste der Unterauftragsverarbeiter kündigt OpenAI per Blogbeitrag, im Produkt oder per E-Mail an, wenn ihr die Benachrichtigung abonniert habt. Widersprechen könnt ihr innerhalb von 30 Tagen.
Anthropic: Laut Privacy Center ist der DPA mit Standardvertragsklauseln automatisch Teil der Commercial Terms, wer diese akzeptiert, akzeptiert auch den DPA. Vertragspartner für Kunden im EWR, in der Schweiz und im Vereinigten Königreich ist Anthropic Ireland, Limited. Einem neuen Unterauftragsverarbeiter müsst ihr laut DPA innerhalb von 15 Tagen nach der Mitteilung widersprechen, sonst gilt er als genehmigt.
Microsoft: Für Copilot und Copilot Chat gelten laut Microsoft Learn das Microsoft Products and Services Data Protection Addendum und die Produktbedingungen, Microsoft handelt als Auftragsverarbeiter. Davon gibt es zwei wichtige Ausnahmen, die Websuche (Schritt 6) und bestimmte Claude-Modelle (Schritt 4).
Für die Akte empfehlen wir: den DPA als PDF mit Fassungsdatum, einen Abzug der Liste der Unterauftragsverarbeiter, die technischen und organisatorischen Maßnahmen des Anbieters und eine Person, die Änderungsmitteilungen liest. Im OpenAI-DPA steht unter Abschnitt 3.3 außerdem, dass der Kunde für Konfigurationen wie Aufbewahrungsfristen und Löschung selbst verantwortlich ist. Die Einstellungen aus den nächsten Schritten sind also eure Aufgabe.
Schritt 3: Training ausschließen, auch über den Feedback-Knopf
Im Firmentarif ist das Training aus, ein Daumen nach oben oder unten kann aber eine Ausnahme auslösen. Bei Claude schaltet ihr ihn deshalb zentral ab. Anthropic nutzt Eingaben und Ausgaben aus kommerziellen Produkten laut Privacy Center standardmäßig nicht zum Training. Gibt jemand aber über den Daumen Feedback, speichert Anthropic die gesamte zugehörige Unterhaltung bis zu fünf Jahre und darf sie unter anderem zum Training nutzen. Primary Owner und Owner eines Team- oder Enterprise-Tarifs können das unter Organization settings > Data and Privacy mit dem Schalter Rate chats abschalten.

Anthropic Privacy Center: Feedback speichert die ganze Unterhaltung bis zu fünf Jahre (1), Primary Owner und Owner schalten es über die Einstellung Rate chats ab (2).
Bei OpenAI widersprechen sich zwei Seiten. Die deutsche Seite zum Enterprise-Datenschutz sagt, OpenAI könne geschäftliche Daten zum Training nutzen, wenn ihr dem Teilen ausdrücklich zugestimmt habt, etwa über die Feedback-Mechanismen. Der neuere Hilfeartikel sagt für Business, Enterprise und Edu, dass Feedback per Daumen kein Training mit der Unterhaltung erlaubt. Admins schalten es unter Workspace settings > Allow response feedback. Schaltet es ab, dann spielt der Widerspruch keine Rolle.

OpenAI Help Center: In Free, Plus und Pro kann Feedback die ganze Unterhaltung trotz Abmeldung ins Training bringen (1). In Business, Enterprise und Edu erlaubt es laut OpenAI kein Training, Admins steuern es über Allow response feedback (2).
Microsoft verwendet Prompts, Antworten und über Microsoft Graph abgerufene Daten laut der Seite zum Unternehmensdatenschutz nicht zum Training von Basismodellen, auch die an Bing gesendeten Suchanfragen nicht. In privaten ChatGPT-Konten schaltet die Person das Training unter Settings > Data controls mit Improve the model for everyone ab, Feedback kann aber auch danach die ganze Unterhaltung ins Training bringen, auch das spricht dafür, private Konten abzulösen.
Schritt 4: Speicherort und Drittlandübermittlung klären
„Daten in der EU“ ist bei keinem Anbieter vollständig, und im eigenen Claude-Tarif gibt es die Option gar nicht. Prüft für jedes Werkzeug drei Fragen: Wo wird gespeichert, wo wird gerechnet, und was ist ausgenommen.
Microsoft: Die EU-Datengrenze gilt laut Microsoft Learn für Microsoft-365-Kunden mit Registrierungsland in der EU oder EFTA, nicht aber für Kunden mit Multi-Geo-Funktionen. Für Copilot schreibt Microsoft, EU-Datenverkehr bleibe innerhalb der EU-Datengrenze. Ausgenommen sind Websuchanfragen und Claude-Modelle von Anthropic. Diese sind für Kunden in der EU, der EFTA und dem Vereinigten Königreich standardmäßig ausgeschaltet. Einschalten können sie KI-Administratoren oder globale Administratoren im Microsoft 365 Admin Center unter Copilot-Einstellungen, Seite KI-Anbieter, die als Microsoft-Unterauftragsverarbeiter fungieren, auch nur für bestimmte Gruppen.

Microsoft Learn zu Claude-Modellen in Copilot: von der EU-Datengrenze ausgenommen und für Kunden in der EU standardmäßig deaktiviert (1). Modelle mit Datenaufbewahrung laufen unter den Bedingungen von Anthropic und müssen immer separat aktiviert werden (2).
Noch weiter gehen die „Anthropic-Modelle mit Datenaufbewahrung“, laut Microsoft etwa Claude Fable 5 und Claude Mythos 5. Für sie gelten die Bedingungen von Anthropic statt des Microsoft-DPA, und Anthropic speichert die meisten Eingaben und Ausgaben bis zu 30 Tage. Wer sie freischaltet, holt einen zweiten Vertragspartner ins Haus.
OpenAI: Datenresidenz gibt es laut Hilfeartikel für berechtigte API-Kunden und neue ChatGPT-Enterprise- und Edu-Kunden, unter anderem in der Region Europe (EEA + Switzerland). Auch die Inferenz, also die Berechnung auf den Grafikprozessoren, lässt sich in Europa halten. Ausgenommen sind Daten über Apps, MCP und Websuche sowie kurzzeitige Verarbeitungsschritte, und neue Funktionen sind nur abgedeckt, wenn OpenAI sie ausdrücklich nennt. Die Region steht unter Workspace settings im Feld Data Residency Region. In ChatGPT Business gibt es keine Wahl.
Anthropic: Laut Privacy Center werden die Daten in den USA gespeichert, und der Datenverkehr kann über Länder in den USA, Europa, Asien und Australien laufen. Die einzige dokumentierte Ortsbindung im Claude-Tarif ist eine Enterprise-Option, die Inferenz auf die USA zu beschränken. Datenresidenz in Europa gibt es nur über AWS Bedrock, Google Cloud Vertex und Microsoft Foundry, also für eigene Anwendungen, nicht für den Chat-Arbeitsplatz.
Die Übermittlung in die USA braucht eine Grundlage nach Kapitel V DSGVO. Für zertifizierte US-Unternehmen gilt der Angemessenheitsbeschluss zum EU-US-Datenschutzrahmen (Durchführungsbeschluss (EU) 2023/1795 vom 10. Juli 2023). Das Gericht der EU hat die Klage dagegen am 3. September 2025 abgewiesen (T-553/23, Latombe), das Rechtsmittel beim Gerichtshof ist seit dem 31. Oktober 2025 anhängig (C-703/25 P). Ein Urteil haben wir bis zum 13. November 2026 nicht gefunden. Microsoft gibt an, den Datenschutzrahmen zu erfüllen. Der DPA von OpenAI stützt Übermittlungen auf Standardvertragsklauseln oder einen Angemessenheitsbeschluss, der von Anthropic enthält die Standardvertragsklauseln (Modul 2 und 3). Haltet fest, welche Grundlage ihr nutzt und welche als Rückfall bleibt. Welche ergänzenden Maßnahmen bei Standardvertragsklauseln nötig sein können, beschreiben die Empfehlungen 01/2020 des Europäischen Datenschutzausschusses. Wie wir US-Anbieter grundsätzlich einordnen, steht in unserem Beitrag zu Hosting in Europa und dem CLOUD Act.
Schritt 5: Aufbewahrung und Löschung festlegen
Legt eine Frist fest, bevor die ersten Chats entstehen, denn ohne Einstellung bleibt der Verlauf meist so lange liegen, bis jemand ihn löscht. Jeder gespeicherte Chat ist ein Datensatz, den ihr bei Auskunfts- und Löschersuchen finden müsst.
Claude: Im Enterprise-Tarif können Primary Owner und Owner eigene Aufbewahrungsfristen setzen, mindestens 30 Tage. Ohne Einstellung bleiben Daten laut Anthropic unbegrenzt gespeichert. Projekte haben Vorrang: Chats in einem Projekt folgen der Projektfrist, und Projekte sind standardmäßig unbegrenzt. Im Team-Tarif gibt es diese Steuerung nicht, Chats bleiben bis zur Löschung im Produkt und verschwinden dann innerhalb von 30 Tagen aus den Systemen. Inkognito-Chats sind in Team und Enterprise laut Anthropic Teil der Datenexporte und folgen der Aufbewahrungsregel der Organisation.
ChatGPT: Laut OpenAI können Workspace-Admins in Business und Enterprise festlegen, wie lange Daten aufbewahrt werden. Gelöschte oder nicht gespeicherte Gespräche werden innerhalb von 30 Tagen entfernt, außer eine längere Aufbewahrung ist gesetzlich vorgeschrieben oder zum Schutz vor Schaden angemessen erforderlich. Achtung beim Speicher: Das Löschen eines Chats löscht laut OpenAI nicht automatisch eine daraus entstandene gespeicherte Erinnerung.
Microsoft: Copilot-Interaktionen liegen laut Microsoft Learn in einem ausgeblendeten Ordner im Exchange-Postfach der Person. Mit Microsoft Purview legt ihr Aufbewahrungsrichtlinien fest, und bis zur endgültigen Löschung sind die Nachrichten über eDiscovery durchsuchbar. Die Löschung läuft über einen Zeitgeberauftrag, der 1 bis 7 Tage braucht. Beschäftigte können ihren Copilot-Verlauf selbst im Portal „Mein Konto“ löschen.
Die DSK empfiehlt als Voreinstellung, dass „keine Eingabe-Historie über die Sitzung hinaus gespeichert wird“. Ohne Verlauf verlieren die Werkzeuge aber viel von ihrem Nutzen. Wer davon abweicht, sollte die Entscheidung begründen und festhalten. Sinnvoll ist eine Frist passend zum Löschkonzept, dazu die Regel: Ergebnisse mit Aufbewahrungspflicht kommen in eure Ablage und bleiben nicht im Chatverlauf liegen.
Schritt 6: Admin-Einstellungen vor dem Rollout
Viele Datenabflüsse laufen über Zusatzfunktionen wie Websuche, Konnektoren und Speicher, und mehrere davon sind ab Werk eingeschaltet. Geht die Liste durch, bevor die erste Gruppe startet, und haltet jede Entscheidung fest.

Die wichtigsten Schalter vor dem Rollout, wo ihr sie findet und was wir für den Start empfehlen. Bezeichnungen wie in der Herstellerdoku, Stand 13. November 2026.
Websuche in Copilot: Microsoft schickt aus dem Prompt abgeleitete Suchbegriffe an Bing, ohne Benutzer- und Mandanten-ID, aber mit der IP-Adresse des Geräts. Für Bing handelt Microsoft laut Microsoft Learn als unabhängiger Datenverantwortlicher, der DPA gilt dafür nicht. Gesteuert wird das über die Richtlinie Websuche in Copilot zulassen im Cloud Policy-Dienst für Microsoft 365, ohne Konfiguration ist die Websuche in der Regel verfügbar.
Konnektoren und Apps: Bei Claude schalten Owner Konnektoren unter Organization settings > Connectors frei und können ihre Aktionen begrenzen, etwa nur lesen statt schreiben. Im Team-Tarif sind Anfragen von Nutzern nach neuen Konnektoren standardmäßig an. Bei ChatGPT steuern Workspace-Admins, welche Apps aktiv sind. Daten an eine App oder einen MCP-Server verarbeitet laut OpenAI deren Anbieter nach eigenen Bedingungen. Jeder Konnektor ist also ein eigener Empfänger.
Speicher (Memory): Bei Claude steuern Owner den Speicher unter Organization settings > Capabilities. Der Schalter ist organisationsweit standardmäßig an, und in Organisationen, die ab dem 31. Oktober 2026 angelegt wurden, startet der Speicher laut Anthropic für jedes Mitglied eingeschaltet. Owner können die Erinnerungen einzelner Personen nicht einsehen. Bei ChatGPT hängen die Speicher-Einstellungen von Tarif und Workspace ab. Für den Start: abschalten oder auf Projekte begrenzen und die Beschäftigten informieren.
Teilen: In ChatGPT Business sind geteilte Links auf den eigenen Workspace begrenzt, einen zentralen Schalter zum Abschalten gibt es laut OpenAI aber nur in Enterprise und Edu, unter Workspace settings > Permissions & roles. Ablaufdaten für Links gibt es nicht. Bei Claude steuern Owner mit Share projects und Public projects, ob Projekte geteilt werden.
Browser-Agent: Claude in Chrome kann Webseiten lesen, klicken und navigieren. Im Team-Tarif ist die Erweiterung laut Anthropic standardmäßig erlaubt. Schaltet sie aus oder begrenzt sie mit einer Liste erlaubter Seiten, bis ihr den Einsatz geprüft habt.
Bei angebundenen Dokumenten gilt: Die KI sieht, was die Person sehen darf, laut Microsoft alles mit mindestens Anzeigeberechtigung. Die DSK verlangt in ihrer Orientierungshilfe zu KI-Systemen mit RAG-Methode vom Oktober 2025 ein Rechte- und Rollenkonzept für diese Dokumente. Prüft die Freigaben in SharePoint oder Drive deshalb vor dem Rollout.
Schritt 7: Prüfen, ob ihr eine Datenschutz-Folgenabschätzung braucht
Rechnet bei einem KI-Assistenten für viele Beschäftigte mit einer DSFA und schreibt sie für die Plattform mit allen ihren Einsatzfeldern. Art. 35 Abs. 1 DSGVO verlangt eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung „insbesondere bei Verwendung neuer Technologien“ voraussichtlich ein hohes Risiko zur Folge hat. Die DSK schreibt dazu in ihrer Orientierungshilfe: „Beim Einsatz von KI-Anwendungen wird dies vielfach der Fall sein.“ Hilfreich ist der letzte Satz von Art. 35 Abs. 1: „Für die Untersuchung mehrerer ähnlicher Verarbeitungsvorgänge mit ähnlich hohen Risiken kann eine einzige Abschätzung vorgenommen werden.“ Eine DSFA für „Claude Team im Vertrieb und Marketing“ ist deshalb sinnvoller als zwanzig kleine.

Vier typische Einsatzlagen und wie dringend eine DSFA aus unserer Sicht ist. Einschätzung von marschfahrt.de auf Grundlage von Art. 35 DSGVO, der DSK-Orientierungshilfe und der Muss-Liste, keine Rechtsberatung.
Eindeutig wird es, sobald der Assistent mit Kunden spricht. Die Muss-Liste der DSK nennt unter Nr. 11 den „Einsatz von künstlicher Intelligenz zur Verarbeitung personenbezogener Daten zur Steuerung der Interaktion mit den Betroffenen oder zur Bewertung persönlicher Aspekte der betroffenen Person“. Wie die Schwellwertprüfung abläuft, steht in KI im Unternehmen einführen. Für den Inhalt der DSFA verlangt Art. 35 Abs. 7 mindestens vier Teile:
Beschreibung: Werkzeug, Tarif, Einsatzfelder, Datenkategorien, Konnektoren, Speicherort aus Schritt 4, Fristen aus Schritt 5.
Notwendigkeit und Verhältnismäßigkeit: warum dieses Werkzeug und diese Daten, warum nicht anonymisierte Eingaben oder ein Werkzeug ohne Verlauf.
Risiken: Abfluss über Feedback, Websuche und Konnektoren, falsche Ausgaben über Personen, Einsicht durch Admins, Übermittlung in die USA, Herkunft des Modells. Der Europäische Datenschutzausschuss hat in seiner Stellungnahme 28/2024 festgehalten, dass ein mit unrechtmäßig verarbeiteten Daten entwickeltes Modell sich auf die Rechtmäßigkeit seines Einsatzes auswirken kann. Haltet fest, welche Angaben der Anbieter dazu macht.
Abhilfemaßnahmen: die Schalter aus Schritt 6, die Richtlinie, Schulung und die Information aus Schritt 9.
Holt nach Art. 35 Abs. 2 den Rat eurer Datenschutzbeauftragten ein. Für die Beschreibung seid ihr laut DSK auf Informationen des Anbieters angewiesen, der OpenAI-DPA sagt dafür in Abschnitt 2.6 Unterstützung zu. Plant außerdem nach Art. 35 Abs. 11 eine Überprüfung, sobald sich etwas ändert, etwa ein neuer Konnektor, der Speicher oder ein zusätzliches Modell.
Schritt 8: Das Verzeichnis der Verarbeitungstätigkeiten ergänzen
Legt pro Werkzeug einen Eintrag an und führt dabei zwei Gruppen von Betroffenen: die Beschäftigten als Nutzer und die Personen, über die in den Eingaben gesprochen wird. Die Pflichtangaben stehen in Art. 30 Abs. 1 DSGVO. Für einen KI-Assistenten sieht ein Eintrag etwa so aus:
Zwecke: Texte entwerfen und überarbeiten, Dokumente zusammenfassen, Recherche, wie in der Richtlinie freigegeben
Betroffene: Beschäftigte mit Lizenz; Kunden, Ansprechpartner und Bewerbende, soweit sie in Eingaben oder angebundenen Dokumenten vorkommen
Datenkategorien: Konto- und Anmeldedaten, Nutzungs- und Protokolldaten, Eingaben, Dateien, Antworten, gespeicherte Erinnerungen
Empfänger: der Anbieter als Auftragsverarbeiter mit seinen Unterauftragsverarbeitern; bei Copilot mit Websuche zusätzlich Microsoft als eigener Verantwortlicher für Bing; jeder freigegebene Konnektor
Drittland: USA, mit der Grundlage aus Schritt 4
Löschfristen: die Einstellung aus Schritt 5, dazu die Fristen des Anbieters, etwa 30 Tage nach Löschung
Die Vorlage unten enthält dieses Blatt mit Ausfüllhinweisen je Feld. Den Eintrag aktualisiert ihr bei denselben Anlässen wie die DSFA.
Schritt 9: Beschäftigte informieren, auch über die Admin-Einsicht
Sagt euren Leuten vor dem ersten Login, wer im Unternehmen ihre Chats sehen, exportieren oder löschen kann, denn darin unterscheiden sich die Werkzeuge stark. Art. 13 DSGVO verlangt Angaben zu Zwecken, Rechtsgrundlage, Empfängern, Drittlandübermittlung und Speicherdauer. Die DSK fordert zusätzlich, dass eine gespeicherte Eingabe-Historie gerade bei gemeinsamer Nutzung transparent gemacht wird. Die Einsichtsrechte sehen laut Herstellern so aus:
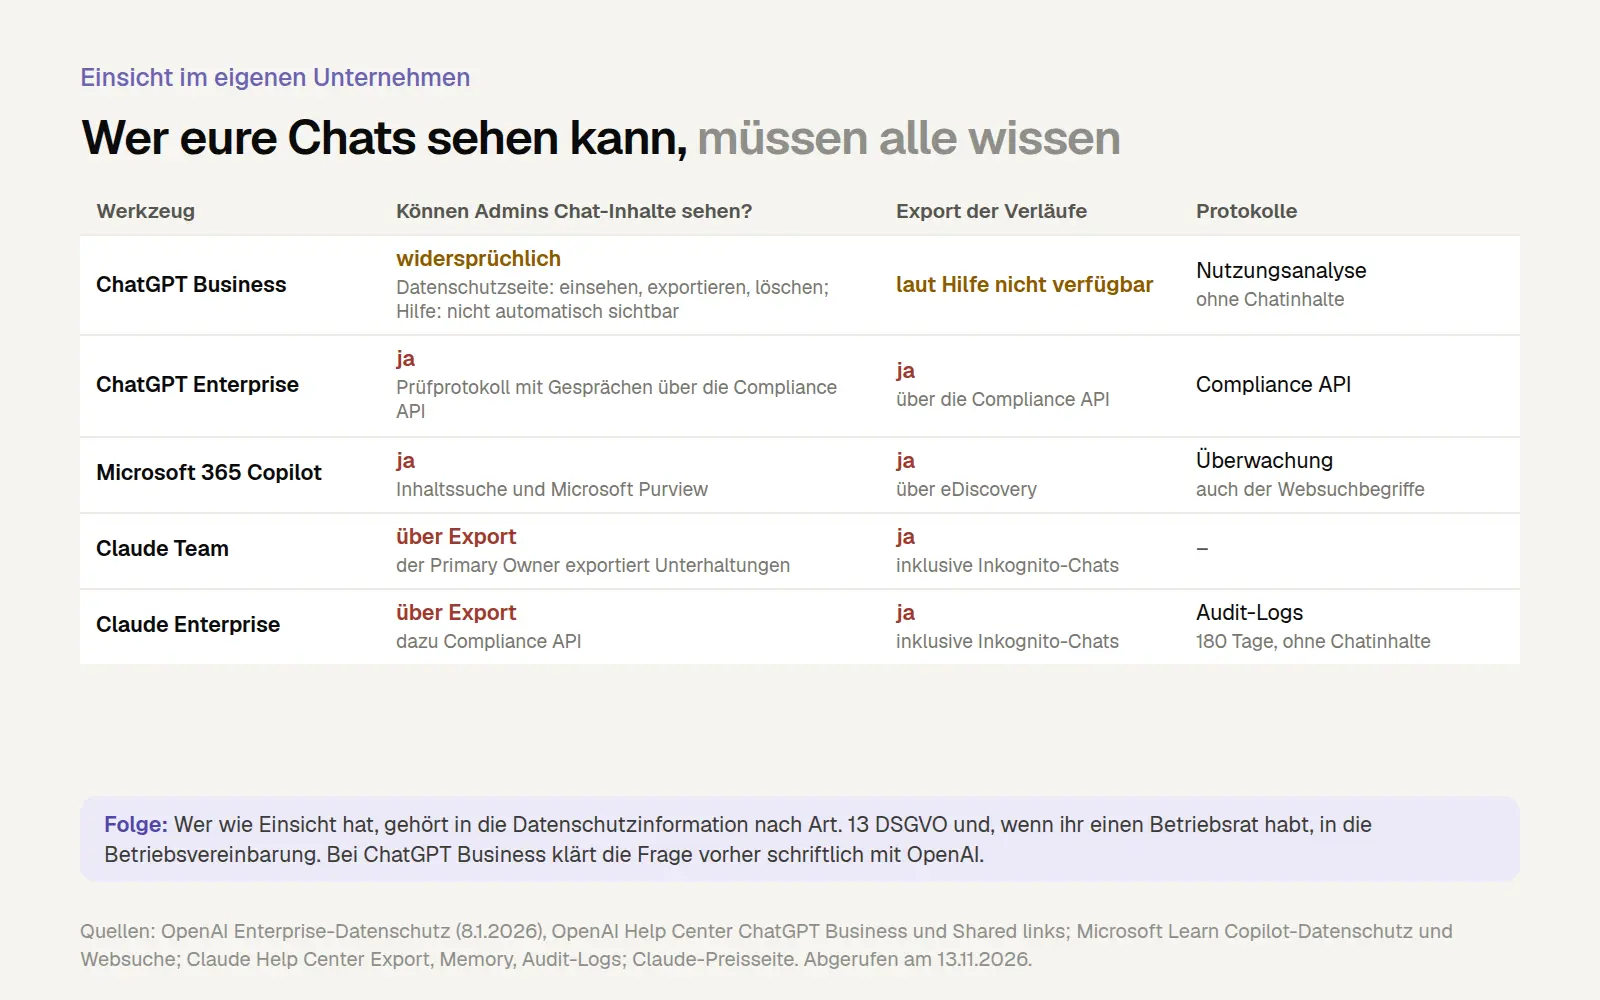
Wer im Unternehmen Chats einsehen oder exportieren kann, laut Herstellerdoku. Bei ChatGPT Business widersprechen sich zwei OpenAI-Seiten, siehe Text.
ChatGPT Business: Die deutsche Seite zum Enterprise-Datenschutz sagt, Workspace-Admins könnten Gespräche von Endbenutzern im Workspace einsehen, darauf zugreifen, sie exportieren und löschen. Der Hilfeartikel zu ChatGPT Business sagt dagegen, Chats seien für andere Mitglieder nicht automatisch sichtbar und die Nutzungsanalyse gebe keinen Zugriff, die Hilfe zu geteilten Links nennt den Export aus Business als nicht verfügbar. Klärt das schriftlich mit OpenAI und informiert bis dahin nach der weitergehenden Fassung.
ChatGPT Enterprise: Workspace-Admins haben laut OpenAI über die Enterprise Compliance API Zugriff auf ein Prüfprotokoll mit Gesprächen und GPTs.
Claude Team und Enterprise: Der Primary Owner kann laut Anthropic die Daten der Organisation exportieren, einschließlich der Unterhaltungen, unter Organization settings > Data and privacy. Inkognito-Chats sind enthalten.
Microsoft 365 Copilot: Admins können gespeicherte Interaktionen mit der Inhaltssuche oder Microsoft Purview anzeigen und über eDiscovery durchsuchen, auch die an Bing gesendeten Suchbegriffe werden protokolliert.
Habt ihr einen Betriebsrat, gehört er an dieser Stelle dazu. Können Admins Verläufe exportieren oder Nutzungsdaten je Person auswerten, kommt die Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG in Betracht, und die DSK nennt eine Betriebsvereinbarung ausdrücklich als Option. Was dabei zu beachten ist, haben wir in der KI-Richtlinie für Mitarbeiter beschrieben. Wer Beschäftigten KI-Werkzeuge gibt, muss nach Art. 4 KI-Verordnung auch ihre KI-Kompetenz fördern, siehe KI-Kompetenzpflicht nach Artikel 4.
Die Einrichtungs-Checkliste als Excel-Vorlage
Die Vorlage führt euch durch alle neun Schritte, mit dem Ort jeder Einstellung bei ChatGPT, Copilot und Claude und einer Spalte für den Nachweis. Sie hat fünf Blätter: eine Anleitung, die Checkliste mit 40 Prüfpunkten, Status und Zuständigkeit, die Eckdaten der Anbieter mit Quelle und Abrufdatum, einen Eintrag für das Verzeichnis der Verarbeitungstätigkeiten mit Ausfüllhinweisen und eine DSFA-Vorprüfung mit zehn Fragen.

Ausschnitt aus dem Blatt Checkliste der Vorlage: Prüfpunkt, Ort der Einstellung je Werkzeug, Status und Nachweis.
Ladet die Einrichtungs-Checkliste als Excel-Datei herunter, löscht die Spalten der Werkzeuge, die ihr nicht nutzt, und tragt bei jedem Punkt ein, wo der Nachweis liegt, etwa ein Screenshot der Einstellung oder die abgelegte Vertragsfassung. Prüft die Herstellerangaben am Tag der Einrichtung noch einmal an den Quellen.
Typische Fehler bei der Einrichtung
Der Vertrag ist schnell unterschrieben, die Lücken entstehen danach in den Einstellungen. Diese fünf lassen sich vor dem Rollout schließen:
DPA abgelegt, Feedback an: Bei Claude reicht ein Klick auf den Daumen, damit eine ganze Unterhaltung fünf Jahre beim Anbieter liegt.
Websuche vergessen: Ohne konfigurierte Richtlinie sucht Copilot im Web, und dafür ist Microsoft eigener Verantwortlicher außerhalb des DPA.
Drittmodelle für alle freigegeben: Wer in Copilot Claude-Modelle für „Alle Benutzer“ einschaltet, verlässt für diese Nutzung die EU-Datengrenze.
Private Konten laufen weiter: Solange daneben private Konten genutzt werden, schützt der Firmentarif nur einen Teil der Daten.
DSFA einmal geschrieben: Die Anbieter ergänzen laufend Funktionen, ohne Prüftermin passt die DSFA bald nicht mehr zum Werkzeug.
Wobei wir euch unterstützen
In der KI-Beratung gehen wir eure Abläufe durch und klären vor dem Bau, welche Daten wohin dürfen. Datenschutz und Zugriffsrechte sind in der KI-Beratung von Anfang an Teil des Plans, und wir sind an keinen Anbieter gebunden. Im KI-Workshop arbeitet euer Team einen Tag an echten Aufgaben, dazu gehört, welche Daten in welches Werkzeug dürfen und wo KI-Ergebnisse geprüft werden müssen. Die rechtliche Bewertung bleibt bei euren Datenschutzbeauftragten oder eurer Kanzlei.
Häufige Fragen
Vier Fragen, die sich bei der Abstimmung mit dem Datenschutz stellen.
Reicht ChatGPT Plus mit abgeschaltetem Training?
Nein. Auch mit ausgeschalteter Option Improve the model for everyone bleibt Plus ein Tarif für Einzelpersonen: kein DPA mit eurem Unternehmen, keine zentrale Verwaltung, und Feedback kann laut OpenAI weiterhin ganze Unterhaltungen ins Training bringen. Für dienstliche Daten braucht ihr einen Firmentarif.
Ist Copilot Chat ohne Zusatzlizenz datenschutzrechtlich in Ordnung?
Mit Anmeldung über ein Entra-Konto gilt laut Microsoft der Unternehmensdatenschutz, also DPA und Produktbedingungen. Copilot Chat arbeitet dann vor allem mit Webdaten und mit Inhalten, die eine Person ausdrücklich angibt. Prüft trotzdem die Websuche, denn dafür ist Microsoft eigener Verantwortlicher, und die Claude-Modelle, die nicht unter die EU-Datengrenze fallen.
Brauchen wir für jeden Anbieter eine eigene DSFA?
Nicht zwingend. Art. 35 Abs. 1 DSGVO erlaubt eine einzige Abschätzung für ähnliche Vorgänge mit ähnlich hohen Risiken. Weil sich Speicherort, Einsichtsrechte und Verträge aber je Anbieter unterscheiden, empfehlen wir ein gemeinsames Dokument mit einem eigenen Teil je Werkzeug.
Was passiert, wenn der EU-US-Datenschutzrahmen fällt?
Dann entfällt der Angemessenheitsbeschluss als Grundlage für Übermittlungen an zertifizierte US-Unternehmen. Prüft schon jetzt, ob euer Vertrag Standardvertragsklauseln als Rückfall enthält. Bei OpenAI und Anthropic stehen sie im DPA. Haltet in der Akte fest, welche Grundlage ihr nutzt, damit ihr im Ernstfall nur die Bewertung anpassen müsst.
Was sich geändert hat und was das für euch heißt
Diese Änderungen der Hersteller betreffen eure Einrichtung direkt.
1. Januar 2026: Der neue Zusatz zur Datenverarbeitung von OpenAI gilt. Legt die aktuelle Fassung in der Akte ab, nicht die Fassung vom Tag eures ersten Vertrags.
3. April 2026: Microsoft führt eine eigene Einstellung ein, mit der sich Anthropic-Modelle für Copilot in den Microsoft-365-Apps auch in der EU, der EFTA und dem Vereinigten Königreich als Standard aktivieren lassen. Prüft, ob in eurem Mandanten jemand sie eingeschaltet hat.
14. Oktober 2026: OpenAI aktualisiert die Liste der Unterauftragsverarbeiter. Gleicht sie mit eurem Abzug ab.
31. Oktober 2026: In neu angelegten Claude-Organisationen startet der Speicher für jedes Mitglied eingeschaltet. Wer eine neue Organisation anlegt, entscheidet vor der ersten Einladung über den Speicher.
Stand dieser Fassung: 13. November 2026. Dieser Beitrag ist keine Rechtsberatung.
Quellen
Enterprise-Datenschutz bei OpenAI, Stand 8. Januar 2026 – OpenAI, abgerufen am 13. November 2026
Sub-processor list, Stand 14. Oktober 2026 – OpenAI, abgerufen am 13. November 2026
Data controls FAQ – OpenAI Help Center, abgerufen am 13. November 2026
Memory in ChatGPT – OpenAI Help Center, abgerufen am 13. November 2026
Übersicht über Microsoft Copilot – Microsoft Learn, abgerufen am 13. November 2026
Was ist die EU-Datengrenze? – Microsoft Learn, abgerufen am 13. November 2026
Microsoft und der Datenschutzrahmen – Microsoft, abgerufen am 13. November 2026
Where are your servers located? – Anthropic Privacy Center, abgerufen am 13. November 2026
Data Processing Addendum, gültig ab 24. Februar 2025 – Anthropic, abgerufen am 13. November 2026
Commercial Terms of Service, gültig ab 17. Juni 2025 – Anthropic, abgerufen am 13. November 2026
Subprocessors – Anthropic Trust Center, abgerufen am 13. November 2026
Regionale Compliance – Anthropic, abgerufen am 13. November 2026
Enable US-only inference for your organization – Claude Help Center, abgerufen am 13. November 2026
Use connectors to extend Claude’s capabilities – Claude Help Center, abgerufen am 13. November 2026
Control project sharing for your organization – Claude Help Center, abgerufen am 13. November 2026
Claude in Chrome admin controls – Claude Help Center, abgerufen am 13. November 2026
Export your organization’s data – Claude Help Center, abgerufen am 13. November 2026
Claim and migrate accounts on your domain – Claude Help Center, abgerufen am 13. November 2026
Preise, Team und Enterprise – Anthropic, abgerufen am 13. November 2026
Rechtssache C-703/25 P – Gerichtshof der EU, abgerufen am 13. November 2026
Weitere Artikel
© Marschfahrt Studio
Praxiswissen rund um Webdesign, SEO, KI und Conversion-Optimierung. Aus echten Projekten, ohne Marketing-Filter.

