MCP erklärt: KI-Assistenten sicher an CRM und Datenbanken anbinden
Wie KI-Assistenten über das Model Context Protocol (MCP) auf CRM, Ablage und Datenbanken zugreifen, und wie ihr das sicher freigebt: Host, Client und Server, lokal oder remote, OAuth, Unterstützung in Claude, ChatGPT, Copilot Studio und Gemini, offizielle Server von HubSpot bis Stripe, Prompt Injection und Tool Poisoning, Rechte in vier Stufen, Governance und eigener Server. Mit Prüfliste als Excel-Datei.
Date
Category
Author

„Können wir Claude oder ChatGPT einfach an unser CRM hängen? Und was passiert, wenn die KI dort etwas ändert, das sie nicht soll?“ Die kurze Antwort: Ja, das geht heute mit wenigen Klicks, über das Model Context Protocol, kurz MCP. Sicher wird es aber erst, wenn ihr festlegt, welche Server erlaubt sind, welche Werkzeuge lesen und welche handeln dürfen und wo ihr nachvollziehen könnt, was passiert ist.
Für diesen Ratgeber haben wir am 14. November 2026 die aktuelle MCP-Spezifikation gelesen, die Doku von Anthropic, OpenAI, Microsoft und Google zu Tarifen und Admin-Schaltern geprüft, offizielle Server von HubSpot bis Stripe verglichen und die Sicherheitshinweise von OWASP, BSI und Herstellern ausgewertet. Es geht hier um das Protokoll und darum, dass die KI auch handeln kann, nicht um die reine Suche in Dokumenten. Am Ende gibt es eine Prüfliste zum Freigeben von MCP-Servern als Excel-Datei.
In a nutshell (as of November 2026)
MCP ist ein offener Standard, über den KI-Assistenten Werkzeuge in euren Systemen aufrufen: Kontakte suchen, Tickets anlegen, Abfragen ausführen. Claude, ChatGPT, Copilot Studio und Gemini unterstützen ihn, HubSpot, Salesforce, Atlassian, GitHub, Stripe, Microsoft 365 und Google Cloud betreiben eigene Server. Die offiziellen Remote-Server melden sich per OAuth an und handeln mit den Rechten des jeweiligen Nutzers. Das Protokoll selbst erzwingt aber weder Anmeldung noch Rückfragen, das leisten nur die Assistenten und eure Einstellungen. Das größte Risiko ist Prompt Injection: Anweisungen in einer Mail, einem Ticket oder einer Webseite, denen die KI folgt. Unsere Empfehlung: nur Server der Hersteller oder eigene, Lesen frei, Ändern und Senden nur mit Bestätigung, Löschen gesperrt, eine Freigabeliste mit Verantwortlichen und Protokoll im Zielsystem. Eigene Server lohnen sich für Systeme ohne offiziellen Server, der Aufwand steckt dort in Anmeldung, Rechten und Betrieb.
So funktioniert MCP: ein Host, viele Clients, je Server eine Verbindung
MCP trennt drei Rollen: die KI-Anwendung, ein Verbindungsstück je angebundenem System und den Server, der das System übersetzt. Die Spezifikation nennt sie Hosts („LLM applications that initiate connections“), Clients („Connectors within the host application“) und Server („Services that provide context and capabilities“). Der Host ist also Claude, ChatGPT, ein Agent in Copilot Studio oder eure eigene Anwendung. Für jeden angebundenen Server startet er einen eigenen Client, und laut Architekturseite spricht jeder Client mit genau einem Server. Die Nachrichten sind JSON-RPC 2.0, ein schlichtes Format für Funktionsaufrufe.

Der Host hält das Gespräch und die Entscheidung über Freigaben, jeder Server sieht nur seine eigene Verbindung.
Für die Sicherheit ist ein Designprinzip wichtig: Server sollen laut Spezifikation weder das ganze Gespräch lesen noch in andere Server hineinsehen können, der Verlauf bleibt beim Host, und der Host setzt Sicherheitsregeln und Zustimmung durch. Für eure Auswahl heißt das: Wie sicher MCP im Alltag ist, hängt vor allem von der Anwendung ab, die ihr einsetzt, weniger vom Protokoll. Ob Claude, ChatGPT oder Copilot Studio vor einem Schreibzugriff nachfragt, ist eine Produkteigenschaft, die ihr prüfen müsst.
Die aktuelle Fassung der Spezifikation vom 28. Juli 2026 hat das Protokoll zustandslos gemacht, und die Namen von Methode und Werkzeug stehen nun in eigenen HTTP-Kopfzeilen. Ein Gateway kann damit je Werkzeug erlauben, sperren und mitschreiben, ohne jede Nachricht zu zerlegen.
Tools, Ressourcen, Prompts: wer was auslöst
Ein MCP-Server bietet drei Arten von Bausteinen an, und der Unterschied liegt darin, wer sie auslöst. Laut Spezifikation sind Tools „model-controlled“: Das Sprachmodell entscheidet selbst, wann es eine Funktion aufruft, etwa „Kontakt suchen“ oder „Ticket anlegen“. Ressourcen sind Daten wie Dateiinhalte, die die Anwendung in den Kontext holt. Prompts sind Vorlagen, die ein Mensch bewusst auswählt, zum Beispiel als Schrägstrich-Befehl. Für eure Risikobewertung zählen fast nur die Tools, denn dort handelt die KI.
Tools können sich selbst beschreiben, über sogenannte Annotations: readOnlyHint kennzeichnet Werkzeuge, die nichts verändern, destructiveHint solche, die Daten überschreiben oder löschen können, openWorldHint solche, die mit der Außenwelt sprechen, etwa dem offenen Internet. Die Voreinstellungen sind vorsichtig: Ohne Angabe gilt ein Tool als schreibend, möglicherweise zerstörerisch und nach außen offen. Verbindlich sind diese Angaben trotzdem nicht: Die Spezifikation verlangt ausdrücklich, dass Clients diese Angaben als nicht vertrauenswürdig behandeln, solange der Server nicht aus vertrauenswürdiger Quelle stammt.
Praktisch heißt das: Ein Server, der sein Lösch-Werkzeug als „nur lesend“ ausgibt, verstößt nicht gegen das Protokoll, er lügt nur. Deshalb stuft ihr in der Prüfliste jedes Werkzeug selbst ein, nach dem, was es laut Doku des Anbieters tut.
Lokal oder remote: zwei Betriebsarten, zwei Risikoprofile
Ein lokaler MCP-Server ist ein Programm auf dem Rechner eines Mitarbeiters, ein Remote-Server ein Dienst im Netz, und beide verlangen eine andere Kontrolle. Die Spezifikation kennt zwei Transporte. Bei stdio startet die Anwendung den Server als Unterprozess auf demselben Gerät. Bei Streamable HTTP ist jede Nachricht ein HTTP-Aufruf an einen Endpunkt, so arbeiten die Server von HubSpot, Atlassian oder GitHub. Der ältere Transport HTTP mit SSE gilt seit der Fassung 2025-03-26 als veraltet.
Lokale Server sind bequem, aus IT-Sicht aber gewöhnliche Software. Die offizielle Sicherheitsanleitung sagt es deutlich: Client und stdio-Server teilen eine Vertrauenszone, der Prozess erbt Umgebungsvariablen, kann alles lesen, was das Konto lesen darf, „SSH keys, cloud credentials, browser profiles“, und ins Internet verbinden. Und für IT-Leitungen steht dort sinngemäß: Lokale MCP-Server sind Software, die eure Nutzer installieren, und ihr werdet vorher nicht gefragt. Anmeldedaten holt ein lokaler Server laut Spezifikation aus der Umgebung, also meist ein API-Schlüssel in einer Konfigurationsdatei.
Remote-Server laufen zentral, melden sich per OAuth an und lassen sich verwalten, sperren und protokollieren. Unsere Empfehlung für Unternehmen deshalb: Remote-Server des Herstellers oder eigene Remote-Server als Standard, lokale Server nur für Entwicklungsteams und nur aus einer Freigabeliste.
Anmeldung über OAuth: die KI handelt mit euren Rechten, nicht mit einem Generalschlüssel
Bei einem Remote-Server meldet sich jeder Nutzer selbst an, und die KI bekommt ein Token, das nur für diesen einen Server gilt. Seit der Fassung 2025-06-18 ist der MCP-Server ein OAuth-Ressourcenserver im Sinne von OAuth 2.1. Er veröffentlicht, bei welchem Anmeldedienst man sich Token holt (Protected Resource Metadata nach RFC 9728). Der Client muss bei jeder Token-Anfrage angeben, für welchen Server das Token gedacht ist (Resource Indicators nach RFC 8707), und PKCE nutzen. Der Server wiederum muss prüfen, dass das Token wirklich für ihn ausgestellt wurde.
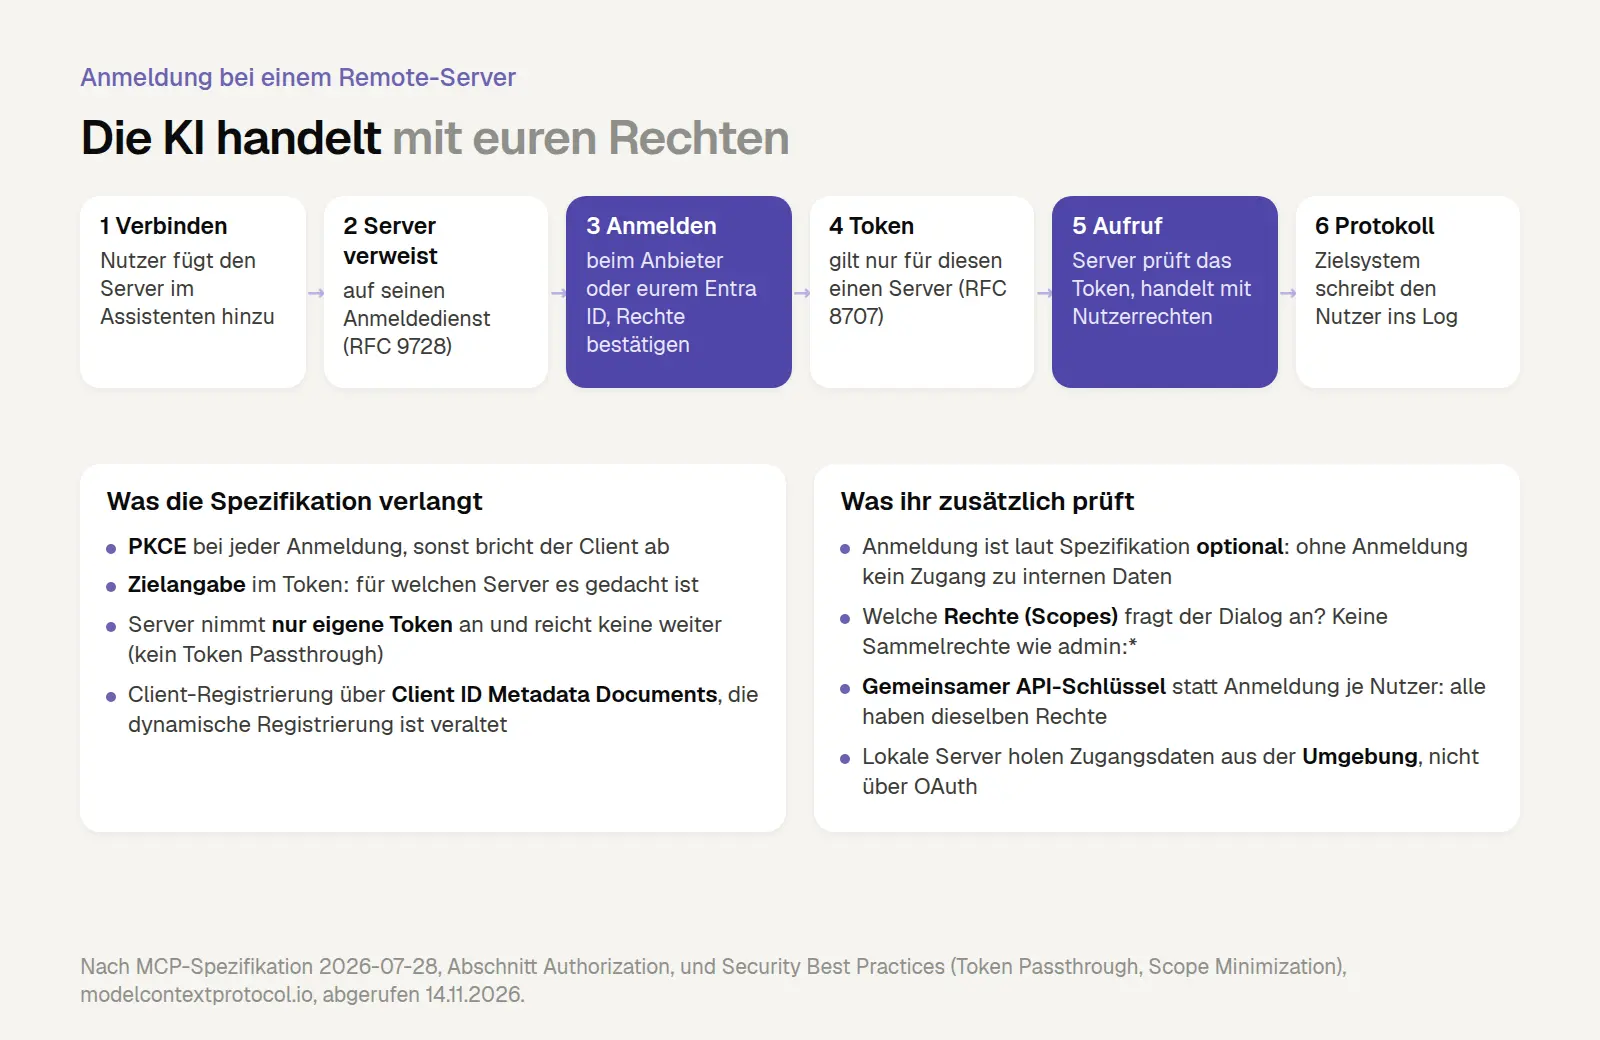
Ablauf der Anmeldung bei einem Remote-Server: Die Rechte im CRM sind die des angemeldeten Nutzers, das Token gilt nur für diesen einen Server.
Zwei Punkte sind für euch wichtig. Erstens: Autorisierung ist in MCP wörtlich „OPTIONAL“. Ein Server ohne Anmeldung ist erlaubt, für interne Systeme aber ein Ausschlussgrund. Zweitens verbietet die Spezifikation das sogenannte Token Passthrough: Ein MCP-Server darf keine Token annehmen oder weiterreichen, die nicht für ihn ausgestellt wurden. Sonst laufen Zugriffe an Prüfungen und Protokollen der dahinterliegenden API vorbei, und im Log des CRM steht am Ende die falsche Identität.

Die Sicherheitsanleitung von MCP: Token Passthrough ist verboten (1), ein Server nimmt nur Token an, die für ihn ausgestellt wurden (2).
Seit der aktuellen Fassung soll die Registrierung des Clients beim Anmeldedienst über Client ID Metadata Documents laufen, ein öffentliches Dokument unter der Adresse des Clients. Die frühere dynamische Registrierung ist veraltet, weil sie Angriffe erleichtert hat. Fragt bei Server-Anbietern nach, welches Verfahren sie unterstützen, und achtet beim Zustimmungsdialog darauf, welche Rechte (Scopes) angefragt werden. Die Sicherheitsanleitung nennt Sammel-Scopes wie „files:*“ oder „admin:*“ ausdrücklich als Fehler.
Welche Assistenten MCP können und in welchen Tarifen
Alle großen Assistenten sprechen inzwischen MCP, aber nur in bestimmten Tarifen dürft ihr eigene Server anbinden, und die Admin-Schalter unterscheiden sich stark. Die Übersicht fasst zusammen, was die Hersteller am 14. November 2026 dokumentiert haben.

Wo ihr eigene MCP-Server anbinden könnt und wer im Unternehmen darüber entscheidet. Welcher KI-Tarif insgesamt passt, steht im Tarif-Vergleich.
Claude: Eigene Remote-Server heißen „Custom Connectors“ und gehen laut Anthropic in allen Tarifen, im kostenlosen mit einem Konnektor. In Team und Enterprise fügen nur Owner sie hinzu, Mitglieder verbinden sich danach mit ihrem eigenen Konto.
ChatGPT: Eigene MCP-Server mit Lese- und Schreibwerkzeugen gibt es laut OpenAI-Hilfe für Business, Enterprise und Edu im Web, Pro-Nutzer dürfen nur lesen. OpenAI kennzeichnet die Funktion als „Elevated risk“, also als frühen Zugang außerhalb der normalen Zusagen.
Microsoft: In Copilot Studio ist MCP seit dem 29. Mai 2025 allgemein verfügbar. Weil die Server an Power-Platform-Konnektoren hängen, gelten eure Datenrichtlinien (DLP) auch für MCP-Werkzeuge. Die zentrale Werkzeugverwaltung in Agent 365 ist noch Vorschau.
Google: Gemini Enterprise bindet eigene MCP-Server an, mit Aktionen, die standardmäßig ausgeschaltet sind und vor jedem Aufruf eine Bestätigung verlangen, sofern sie nicht als nur lesend gekennzeichnet sind. In Gemini für Workspace sind seit dem 15. September 2026 fertige MCP-Verbindungen zu Diensten wie HubSpot, Salesforce und Atlassian Rovo verfügbar, laut Google standardmäßig eingeschaltet.
Der letzte Punkt zeigt, warum die Freigabe bei euch liegen muss: Wer die Voreinstellung in Google Workspace nicht kennt, bei dem können Mitarbeitende ihr CRM-Konto womöglich schon heute mit Gemini verbinden. Steuern lässt sich das in der Admin-Konsole. Welcher KI-Tarif insgesamt zu euch passt, vergleicht unser Beitrag zum KI-Tarif für Unternehmen.
Offizielle Server: CRM, Projekte, Zahlungen und Daten
Für die meisten großen Systeme müsst ihr nichts bauen: HubSpot, Salesforce, Microsoft 365, Atlassian, GitHub, Stripe, Google Cloud und Notion betreiben eigene Remote-Server mit OAuth. Das Grundprinzip ist überall gleich: Der Server handelt mit den Rechten des angemeldeten Nutzers. Salesforce schreibt zum Beispiel, der Agent habe dieselben Objektrechte wie der Nutzer, beachte Feldsicherheit und Freigaberegeln, und jede Aktion werde im Audit-Trail dem Nutzer zugeordnet. Ein MCP-Server macht eine schlecht gepflegte Rechtevergabe im CRM also nicht besser, er macht sie nur schneller nutzbar.

Acht offizielle Server und wo ihr den Schreibzugriff begrenzt.
Worauf ihr bei der Auswahl achten solltet:
Getrennte Lese- und Schreibwege: Salesforce bietet getrennte Server zum Lesen, Anlegen und Ändern sowie Löschen, und alle Standard-Server sind ausgeschaltet, bis ein Admin sie aktiviert. GitHub kennt einen Read-only-Modus, BigQuery ein eigenes Werkzeug für reine Leseabfragen. Bei Microsofts Work IQ für Microsoft 365 sind Schreibvorgänge wie das Senden einer Mail standardmäßig gesperrt und nur per Mandantenrichtlinie freizuschalten.
Admin-Schalter je Werkzeuggruppe: Bei Atlassian vergeben Admins Rechte je Gruppe, Löschen in Jira ist ab Werk aus, und jeder Werkzeugaufruf landet im Audit-Log der Organisation.
Bestätigung beim Hersteller selbst: Stripe kann vor bestimmten Aktionen wie einer Erstattung eine Freigabe im eigenen Dashboard verlangen, unabhängig davon, was der KI-Assistent einstellt. HubSpot zeigt vor dem Anlegen oder Ändern von CRM-Datensätzen eine Zusammenfassung zur Bestätigung.
Anmeldeart: OAuth mit Anmeldung je Nutzer ist der Normalfall. Wo ein gemeinsamer API-Schlüssel möglich ist, warnt Anthropic: Dann hat jeder Nutzer die Rechte dieses Schlüssels. Stripe nimmt ab Dezember 2026 laut eigener Doku keine Vollzugriffs-Schlüssel mehr an, sondern nur noch eingeschränkte Schlüssel mit Agent-Kennzeichnung oder OAuth.

Stripe kann vor bestimmten Aktionen wie einer Erstattung eine Freigabe im eigenen Dashboard verlangen (1), getrennt von der Werkzeug-Freigabe im KI-Assistenten.
Zwei Lücken sind uns aufgefallen: Für DATEV haben wir keinen offiziellen MCP-Server gefunden, nur Drittanbieter, und von SAP ist bisher nur ein Server für die ABAP-Entwicklung belegt, nicht für Geschäftsdaten aus S/4HANA. Drittanbieter-Server prüft ihr besonders gründlich, denn sie bekommen eure Zugangsdaten.
Die vier Risiken: Prompt Injection, Tool Poisoning, zu weite Rechte, Confused Deputy
Das Grundproblem ist alt und ungelöst: Ein Sprachmodell kann Anweisungen und Inhalte nicht sicher auseinanderhalten. OWASP schreibt in seinen Top 10 für Agenten-Anwendungen von Dezember 2025, Agenten und Modelle könnten Anweisungen nicht zuverlässig von zugehörigem Inhalt unterscheiden. Das BSI hält in seinem „Basisschutz gegen Indirect Prompt Injections“ vom September 2026 fest, dass solche Angriffe „weiterhin als nicht abschließend lösbares Problem“ gelten. MCP verschärft das, weil Werkzeuge ständig fremde Inhalte in den Kontext holen.

Vier Risiken, jeweils mit einem belegten Fall und dem Gegenmittel, das in euren Händen liegt.
Prompt Injection über Werkzeug-Ergebnisse ist das häufigste Szenario. Invariant Labs hat im Mai 2025 gezeigt, wie ein präpariertes Issue in einem öffentlichen GitHub-Repository einen Assistenten dazu brachte, Inhalte aus privaten Repositorys öffentlich zu machen, ausdrücklich ohne Fehler im Code des GitHub-Servers. Im Juli 2025 demonstrierte General Analysis Ähnliches mit Supabase: Anweisungen in einem Support-Ticket brachten einen Entwickler-Assistenten dazu, Testdaten aus privaten Tabellen in eine für den Kunden sichtbare Antwort zu kopieren. OpenAI schreibt in seiner MCP-Doku: Dem Entwickler eines Servers zu vertrauen, reicht nicht. Man müsse allen Inhalten vertrauen können, die über den Server erreichbar sind.

OpenAIs Risikotabelle zu MCP: Ein vertrauenswürdiger Anbieter macht einen Server nicht sicher, wenn er fremde Inhalte liefert (1).
Tool Poisoning und Rug Pull zielen auf die Beschreibung der Werkzeuge. Invariant Labs hat im April 2025 beschrieben, wie versteckte Anweisungen in einer Werkzeugbeschreibung für das Modell sichtbar sind, für Nutzer aber nicht, und wie ein Server seine Beschreibung nach der Freigabe ändern kann. Dass das keine Theorie ist, zeigt das gefälschte npm-Paket „postmark-mcp“: Laut Stellungnahme von Postmark baute ein Angreifer über 15 Versionen Vertrauen auf und fügte in Version 1.0.16 eine Hintertür ein, die alle Mails heimlich in Kopie an einen fremden Server schickte.
Zu weite Rechte heißen bei OWASP „Excessive Agency“, mit drei Ursachen: zu viel Funktion, zu viele Rechte, zu viel Autonomie. Das Beispiel aus OWASP LLM06: Eine Erweiterung soll nur lesen, verbindet sich aber mit einem Konto, das auch ändern und löschen darf. OWASP rät, die Berechtigung im Zielsystem zu prüfen, statt das Modell entscheiden zu lassen.
Confused Deputy beschreibt einen Dienst, der mit seinen eigenen, breiten Rechten im Auftrag von jemandem handelt, der diese Rechte nicht hat. So beschreibt es das OWASP-Merkblatt zu MCP. Die MCP-Sicherheitsanleitung nennt eine Variante bei Servern, die als Vermittler zu einer fremden API auftreten: Über eine gemeinsame Client-ID und ein Zustimmungs-Cookie erlangt ein Angreifer Zugriff, ohne dass der Nutzer zustimmt. Dagegen helfen Zustimmung je Client, Token nur für den eigenen Server und Anmeldung im Nutzerkontext statt über ein Dienstkonto.
Lesen, ändern, löschen: Rechte in vier Stufen
Die wirksamste Einzelmaßnahme ist eine klare Stufung: Lesen läuft frei, Anlegen und Ändern mit Bestätigung, Wirkung nach außen nur für wenige, Löschen gar nicht. Die Spezifikation empfiehlt, dass immer ein Mensch Werkzeugaufrufe ablehnen kann („there SHOULD always be a human in the loop“), schreibt es aber nicht zwingend vor. Deshalb gehört die Stufung in eure Freigabe und nicht in die Hoffnung, dass jemand jede Rückfrage liest.

Unser Vorschlag für die Freigabe-Modi je Werkzeug. Die Gegenprobe darunter geht auf Simon Willisons „lethal trifecta“ zurück.
Zwei Fallstricke gibt es dabei. Erstens ermüdet Bestätigen: Invariant Labs weist darauf hin, dass viele Nutzer bei Agenten „Always Allow“ wählen und einzelne Aktionen nicht mehr ansehen. Setzt die Bestätigung deshalb nur dort, wo sie zählt, also bei Stufe 2 und 3. Zweitens gelten Freigaben nicht überall gleich: Laut Anthropic ruft Claude im Research-Modus Werkzeuge ohne weitere Rückfrage auf, Anthropic rät deshalb, schreibende Werkzeuge zu deaktivieren. Die Gegenprobe ist einfach: Hat eine Sitzung gleichzeitig Zugriff auf private Daten, liest fremde Inhalte und kann nach außen kommunizieren, etwa per Mail oder durch Abruf einer Adresse, dann kann ein präparierter Inhalt eure Daten hinausschicken. OpenAI nennt als Beispiel eine Webseite, die das Modell anweist, eine Kundenadresse aus dem CRM in eine URL zu schreiben, und das funktioniert auch dann, wenn das CRM-Werkzeug nur lesen darf.
Governance: Freigabeliste, Admin-Schalter, Protokoll
MCP braucht dieselbe Ordnung wie jede andere Software mit Zugriff auf Unternehmensdaten: eine Liste, wer was angebunden hat, eine Stelle, die freigibt, und Protokolle. OWASP führt „Shadow MCP Servers“ als eigenes Risiko: Server, die Entwickler oder Fachabteilungen zum Ausprobieren aufsetzen, außerhalb jeder Freigabe und oft mit Standard-Zugangsdaten. Das passiert leicht, wenn die Voreinstellungen offen sind. In Claude Code darf laut Anthropic ohne weitere Konfiguration jeder Nutzer beliebige MCP-Server verbinden, und die Positivliste für Desktop-Erweiterungen in Claude Desktop ist ab Werk aus.
Diese Schalter solltet ihr kennen:
Claude Team und Enterprise: Nur Owner fügen Konnektoren hinzu und legen je Werkzeug „Always allow“, „Needs approval“ oder „Blocked“ fest, organisationsweit und ohne dass Nutzer es überschreiben. Enterprise ergänzt Rollen, wobei laut Anthropic die großzügigste Rolle gewinnt. Für Claude Desktop gibt es eine Positivliste für Erweiterungen, für Claude Code eine verwaltete Liste erlaubter Server.
ChatGPT Enterprise und Edu: Admins schalten Aktionen einzeln frei, neue Aktionen sind standardmäßig aus. Nach der ersten Freigabe nutzt ChatGPT laut OpenAI einen eingefrorenen Stand der Werkzeuge (im Original „frozen“), spätere Änderungen des Server-Entwicklers greifen erst nach erneuter Prüfung durch einen Admin. Das ist ein wirksames Mittel gegen den Rug Pull.
Copilot Studio: Datenrichtlinien der Power Platform regeln MCP-Server mit. Achtung: Laut Microsoft übernimmt Copilot Studio Änderungen an Werkzeugen eines Servers dynamisch.
Gemini CLI: Systemweite Einstellungen mit erlaubten und ausgeschlossenen Servern, und der Schalter „trust“ hebt alle Rückfragen für einen Server auf. Er gehört auf „false“.

Anthropics Hilfe zu Konnektoren in Team und Enterprise: Owner begrenzen organisationsweit, was ein Konnektor darf (1), je Werkzeug mit drei Stufen (2).
Beim Protokoll lohnt ein genauer Blick. Audit-Logs gibt es in Claude nur im Enterprise-Tarif, sie melden etwa neue MCP-Server und geänderte Werkzeugregeln. Dass jeder einzelne Werkzeugaufruf dort steht, haben wir in der Doku nicht gefunden. Verlässlicher ist das Protokoll im Zielsystem: Atlassian schreibt jeden Werkzeugaufruf ins Audit-Log, Salesforce ordnet jede Aktion dem angemeldeten Nutzer zu, Pipedrive verweist auf sein Änderungsprotokoll. Prüft bei jedem Server, wo ihr das nachlesen könnt.
Ein Beispiel-Ablauf: Gesprächsvorbereitung mit CRM-Zugriff
Ein ausgedachtes Beispiel zeigt, wie eine saubere Anbindung aussehen kann: ein Vertriebsteam mit Claude Team und dem offiziellen HubSpot-Server. Der Ablauf ist kein Kundenprojekt. Die Werkzeugnamen stammen aus der HubSpot-Doku, die Einstellungen sind unser Vorschlag.
Einrichtung: Ein Owner fügt den HubSpot-Konnektor hinzu und stellt die Lesewerkzeuge wie „search_crm_objects“ auf „Always allow“, das schreibende „manage_crm_objects“ auf „Needs approval“. Jedes Teammitglied verbindet sich mit dem eigenen HubSpot-Konto, die KI sieht also nur, was die Person auch in HubSpot sieht.
Anfrage: Angenommen, eine Vertriebsmitarbeiterin schreibt: „Bereite mein Gespräch mit der Firma morgen vor und lege danach eine Aufgabe zum Nachfassen an.“ Das Modell ruft Suchwerkzeuge auf, liest Firma, Kontakte, offene Deals und letzte Aktivitäten. Das läuft ohne Rückfrage.
Handlung: Für die Aufgabe ruft das Modell „manage_crm_objects“ auf. Claude zeigt die Werkzeugfreigabe mit den Eingaben, HubSpot zeigt laut Doku zusätzlich eine Zusammenfassung der geplanten Änderung. Erst nach Bestätigung wird die Aufgabe angelegt, im Namen der Mitarbeiterin.
Gegenprobe: Eine eingeschleuste Anweisung in einer alten Notiz kann wenig anrichten, denn kein Werkzeug sendet nach außen und jede Änderung braucht eine Bestätigung. Kommt ein Mail-Konnektor dazu, gehört das Senden in Stufe 3.
Eigener MCP-Server: wann er sich lohnt und was er kostet
Einen eigenen Server braucht ihr, wenn es keinen offiziellen gibt, der offizielle zu viel kann oder ihr Logik aus mehreren Systemen bündeln wollt. Typische Fälle sind ein eigenes ERP, eine interne Datenbank oder eine Fachanwendung. Ein zweiter guter Grund ist der enge Zuschnitt: Statt eines CRM-Servers mit Dutzenden Werkzeugen baut ihr drei, etwa „Angebotsstatus abfragen“, „Liefertermin abfragen“ und „Rückruf anlegen“. Das begrenzt die Rechte besser als jede Einstellung im Nachhinein.
Der Aufwand steckt selten im Protokoll. Das offizielle Tutorial baut einen Server mit zwei Werkzeugen, und es gibt SDKs der höchsten Stufe für TypeScript, Python, C#, Go, Rust und Ruby. Teuer wird, was um den Server herum nötig ist:
Werkzeugzuschnitt: Lese- und Schreibwerkzeuge trennen, Eingaben streng prüfen, Annotations korrekt setzen. ChatGPT behandelt Werkzeuge ohne „readOnlyHint“ als schreibend.
Hosting: Remote-Server über HTTPS. Claude verbindet sich laut Anthropic aus der eigenen Cloud, ein Server nur im Firmennetz oder hinter dem VPN ist nicht erreichbar. Für ChatGPT gibt es einen eigenen Tunnel.
Anmeldung: Nicht selbst bauen. Das MCP-Tutorial empfiehlt einen vorhandenen Identity Provider, Microsoft warnt ausdrücklich davor, die Token-Prüfung selbst zu schreiben. Mit Entra ID, Okta oder Auth0 ist das ein Konfigurations-, kein Entwicklungsprojekt.
Protokoll und Tests: Jeder Aufruf mit Parametern und Nutzer, getestet mit dem MCP Inspector, und zwar in aktueller Version: Vor 0.14.1 hatte er eine kritische Lücke (CVE-2025-49596).
Pflege: SDKs aktualisieren. 2026 gab es Lücken im TypeScript-SDK (CVE-2026-25536) und im Python-SDK (CVE-2026-59950), und die Spezifikation erscheint künftig zweimal im Jahr.
Habt ihr schon eine REST-API, geht es oft ohne eigenen Code: Azure API Management veröffentlicht laut Microsoft eine verwaltete REST-API als MCP-Server, allerdings nur mit Werkzeugen. Google Apigee und Amazons AgentCore Gateway bieten Ähnliches. Bei AWS steht ein Preis auf der Seite: 0,005 Dollar je 1.000 Gateway-Aufrufe, dazu kommen die Kosten der angebundenen Dienste. Die Arbeit liegt dann im Zuschnitt der Werkzeuge, in der Rechteprüfung und in der Abnahme.
Die Prüfliste: MCP-Server freigeben
Für die Freigabe haben wir eine Excel-Vorlage gebaut, die ihr für jeden Server einmal durchgeht. Neben einer kurzen Anleitung hat sie drei Arbeitsblätter. Die Prüfliste mit 24 Punkten in sieben Bereichen, von Herkunft und Anmeldung über Werkzeuge, Daten und Prompt Injection bis zu Admin-Schaltern und Betrieb. Ein nicht erfüllter Muss-Punkt führt automatisch zu „nicht freigeben“. Das Blatt Werkzeuge schlägt je Werkzeug den Freigabe-Modus nach den vier Stufen vor, die Freigabeliste ist euer Register aller Server mit Verantwortlichen und Prüftermin.
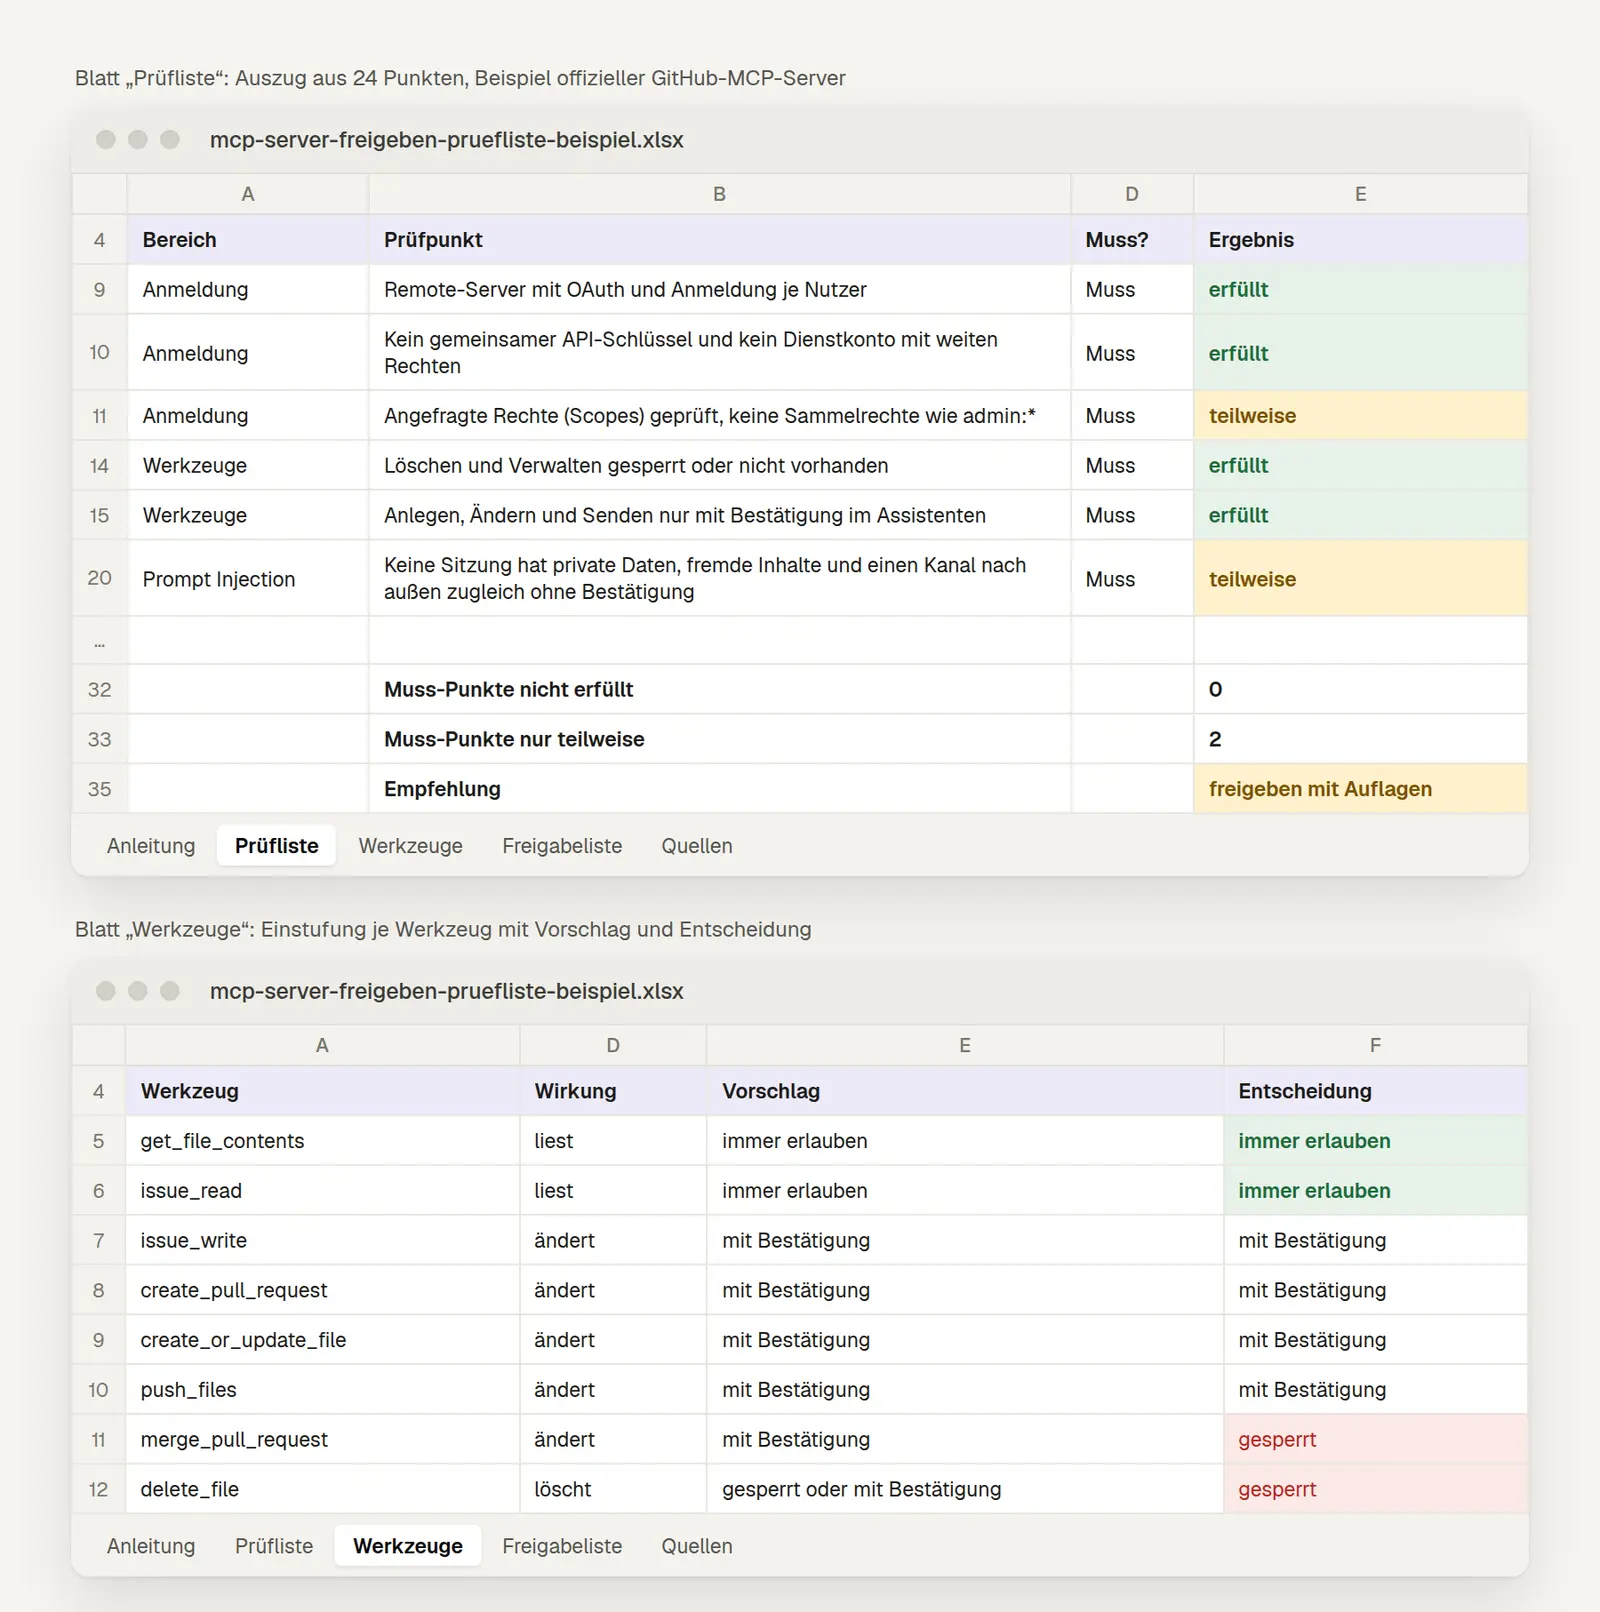
Ausschnitt aus der Beispiel-Datei mit dem offiziellen GitHub-Server: Prüfliste mit Ergebnis und Werkzeug-Einstufung.
Ladet euch die leere Prüfliste oder die ausgefüllte Beispiel-Datei herunter. Die Einschätzungen im Beispiel sind von uns, die Fakten zum Server stammen aus der Doku von GitHub, Stand 14. November 2026.
Wobei wir euch unterstützen
Am Anfang steht eine Potenzialanalyse: Wir gehen eure Abläufe durch und benennen die Stellen, an denen KI oder Automatisierung messbar Zeit spart. Danach setzen wir einen ersten Anwendungsfall als Pilot mit echten Daten um, etwa eine Automatisierung, einen Assistenten für eure Dokumente oder einen Bericht mit Zahlen aus dem CRM. Datenschutz und Zugriffsrechte sind dabei von Anfang an Teil des Plans, damit nur sieht, wer sehen darf. Mehr dazu auf unserer Seite zu KI-Beratung und Umsetzung.
Frequently Asked Questions
Kurze Antworten auf vier Fragen zu MCP aus Sicht der IT.
Kann die KI über MCP mehr als der angemeldete Nutzer?
Bei den offiziellen Servern mit Anmeldung je Nutzer nicht, Salesforce, GitHub und Pipedrive schreiben das ausdrücklich. Anders ist es bei gemeinsamen API-Schlüsseln oder Dienstkonten: Dann hat jeder Nutzer die Rechte dieses Schlüssels. Das ist der häufigste Grund für zu weite Rechte.
Schützt ein MCP-Gateway vor Prompt Injection?
Nur teilweise. Ein Gateway bündelt Freigaben, Anmeldung und Protokolle und kann einzelne Werkzeuge sperren. Eingeschleuste Anweisungen in Inhalten erkennt es nicht zuverlässig. Dafür braucht ihr die Stufung der Rechte und Bestätigungen.
Dürfen Mitarbeitende eigene MCP-Server verbinden?
Das hängt von euren Einstellungen ab, und die Voreinstellungen sind teils offen. In Claude Team und Enterprise fügen nur Owner Konnektoren hinzu, in ChatGPT Business nur Admins. In Claude Code und bei lokalen Servern auf dem Rechner ist es ohne Richtlinie offen. Legt fest, dass nur Server aus der Freigabeliste genutzt werden, und setzt das technisch durch.
Wo landen die Daten, die ein MCP-Server liefert?
Im Kontext des Sprachmodells und damit beim Anbieter des Assistenten, bei Claude laufen auch die Verbindungen zu Remote-Servern über Anthropics Cloud. Es gelten dieselben Verträge wie für den Assistenten selbst. Wie ihr eine KI-Richtlinie dafür aufsetzt, zeigt unser Beitrag zur KI-Richtlinie mit Vorlage. Dieser Beitrag ist keine Rechtsberatung.
What Has Changed and What That Means for You
MCP ist jung und ändert sich zweimal im Jahr. Diese Stationen sind für eure Planung wichtig.
26. März 2025: OAuth 2.1, Streamable HTTP und Annotations kommen dazu. Erst seitdem sind zentrale Remote-Server mit Anmeldung je Nutzer sauber möglich.
18. Juni 2025: Der Server wird zum OAuth-Ressourcenserver, Token gelten nur noch für einen Server. Fragt Anbieter, ob ihr Server mindestens diesen Stand umsetzt.
9. Dezember 2025: Anthropic übergibt MCP an die Agentic AI Foundation unter dem Dach der Linux Foundation, mitgegründet von Anthropic, Block und OpenAI. Das Protokoll gehört damit keinem einzelnen Anbieter mehr.
28. Juli 2026: Die aktuelle Fassung macht das Protokoll zustandslos und schreibt Methode und Werkzeug in Kopfzeilen. Gateways können nun je Werkzeug filtern. Die dynamische Client-Registrierung, Sampling und Roots sind veraltet und dürfen frühestens ab Juli 2027 entfallen, eigene Server solltet ihr bis dahin umstellen.
30. November 2026: Stripe nimmt laut eigener Doku ab Dezember keine Vollzugriffs-Schlüssel und keine eingeschränkten Schlüssel ohne Agent-Kennzeichnung mehr an. Wer den Stripe-Server mit API-Schlüssel nutzt, muss bis dahin wechseln.
Ausblick: Laut MCP-Blog vom 11. November 2026 ist die nächste Fassung für den 30. März 2027 geplant, die Roadmap nennt eigene Identitäten für Agenten als Schwerpunkt.
Stand dieser Fassung: 14. November 2026.
Conclusion
MCP macht es leicht, KI-Assistenten an CRM, Ablage und Datenbanken anzubinden, und deshalb braucht es eine bewusste Freigabe. Nutzt offizielle Remote-Server mit Anmeldung je Nutzer, stuft die Werkzeuge in Lesen, Ändern, Wirkung nach außen und Löschen, und lasst keine Sitzung zugleich private Daten, fremde Inhalte und einen Kanal nach außen haben, ohne dass ein Mensch bestätigt. Führt eine Freigabeliste, prüft sie alle sechs Monate, und schaut bei jedem Server nach, wo ihr später nachlesen könnt, was die KI getan hat. Fangt mit einem Server und Lesezugriff an, die Prüfliste führt euch durch die Entscheidung.
Sources
Architecture – Model Context Protocol, abgerufen am 14. November 2026
Server Features – Model Context Protocol, abgerufen am 14. November 2026
Tools (Human in the loop, Tool Annotations) – Model Context Protocol, abgerufen am 14. November 2026
Schema Reference, ToolAnnotations – Model Context Protocol, abgerufen am 14. November 2026
Transports – Model Context Protocol, abgerufen am 14. November 2026
Authorization – Model Context Protocol, abgerufen am 14. November 2026
Key Changes 2026-07-28 – Model Context Protocol, abgerufen am 14. November 2026
Deprecated Features – Model Context Protocol, abgerufen am 14. November 2026
Key Changes 2025-06-18 – Model Context Protocol, abgerufen am 14. November 2026
Key Changes 2025-03-26 – Model Context Protocol, abgerufen am 14. November 2026
Security Best Practices – Model Context Protocol, abgerufen am 14. November 2026
Local Server Security – Model Context Protocol, abgerufen am 14. November 2026
Understanding Authorization in MCP – Model Context Protocol, abgerufen am 14. November 2026
SDKs – Model Context Protocol, abgerufen am 14. November 2026
Build an MCP server – Model Context Protocol, abgerufen am 14. November 2026
MCP Inspector – Model Context Protocol, abgerufen am 14. November 2026
Roadmap, Stand 22. August 2026 – Model Context Protocol, abgerufen am 14. November 2026
The 2026-07-28 Specification, 28. Juli 2026 – MCP Blog, abgerufen am 14. November 2026
Release cycle, 11. November 2026 – MCP Blog, abgerufen am 14. November 2026
Donating the Model Context Protocol, 9. Dezember 2025 – Anthropic, abgerufen am 14. November 2026
Desktop extension allowlist – Claude Help Center, abgerufen am 14. November 2026
Access audit logs – Claude Help Center, abgerufen am 14. November 2026
Compliance API, Activities – Claude Platform Docs, abgerufen am 14. November 2026
Managed MCP – Claude Code Docs, abgerufen am 14. November 2026
Connecting custom MCP servers in ChatGPT – OpenAI Help Center, abgerufen am 14. November 2026
Elevated risk labels – OpenAI Help Center, abgerufen am 14. November 2026
Add custom MCP server – OpenAI Developers, abgerufen am 14. November 2026
Building MCP servers, Risks and safety – OpenAI Developers, abgerufen am 14. November 2026
Connectors and MCP servers – OpenAI Developers, abgerufen am 14. November 2026
Add MCP tools and resources to an agent – Microsoft Learn, abgerufen am 14. November 2026
Data policies in Copilot Studio – Microsoft Learn, abgerufen am 14. November 2026
Extend your agent with MCP – Microsoft Learn, abgerufen am 14. November 2026
Manage tools for agents (Agent 365, Vorschau) – Microsoft Learn, abgerufen am 14. November 2026
Work IQ MCP policy and governance – Microsoft Learn, abgerufen am 14. November 2026
Secure an MCP server with Microsoft Entra ID – Microsoft Learn, abgerufen am 14. November 2026
Expose REST API in API Management as an MCP server – Microsoft Learn, abgerufen am 14. November 2026
MCP servers with the Gemini CLI – Google auf GitHub, abgerufen am 14. November 2026
Use the BigQuery MCP server – Google Cloud, abgerufen am 14. November 2026
MCP in Apigee – Google Cloud, abgerufen am 14. November 2026
MCP Connectors – Mistral Docs, abgerufen am 14. November 2026
Integrate with the remote HubSpot MCP server – HubSpot Developers, abgerufen am 14. November 2026
Hosted MCP Servers Reference – Salesforce Developers, abgerufen am 14. November 2026
Hosted MCP Servers Security Best Practices – Salesforce Developers, abgerufen am 14. November 2026
Atlassian Rovo MCP Server – Atlassian auf GitHub, abgerufen am 14. November 2026
Policies and governance for the GitHub MCP Server – GitHub, abgerufen am 14. November 2026
Model Context Protocol (MCP) – Stripe Docs, abgerufen am 14. November 2026
Notion MCP – Notion Developers, abgerufen am 14. November 2026
Pipedrive MCP Server – Pipedrive, abgerufen am 14. November 2026
ABAP development tools MCP server, 19. Oktober 2026 – SAP Community, abgerufen am 14. November 2026
LLM01:2025 Prompt Injection – OWASP, abgerufen am 14. November 2026
LLM06:2025 Excessive Agency – OWASP, abgerufen am 14. November 2026
OWASP Top 10 for Agentic Applications 2026, 9. Dezember 2025 – OWASP, abgerufen am 14. November 2026
OWASP MCP Top 10 (Beta) – OWASP, abgerufen am 14. November 2026
MCP Security Cheat Sheet – OWASP, abgerufen am 14. November 2026
GitHub MCP Exploited, 26. Mai 2025 – Invariant Labs, abgerufen am 14. November 2026
Model Context Protocol (MCP) – Supabase Docs, abgerufen am 14. November 2026
Information regarding malicious postmark-mcp package – Postmark, abgerufen am 14. November 2026
The lethal trifecta for AI agents, 16. Juni 2025 – Simon Willison, abgerufen am 14. November 2026
CVE-2025-49596 (MCP Inspector) – NVD, abgerufen am 14. November 2026
CVE-2026-25536 (TypeScript-SDK) – NVD, abgerufen am 14. November 2026
CVE-2026-59950 (Python-SDK) – NVD, abgerufen am 14. November 2026
Amazon Bedrock AgentCore Pricing – AWS, abgerufen am 14. November 2026
AgentCore Gateway – AWS Documentation, abgerufen am 14. November 2026
More Articles
© Marschfahrt Studio
Practical knowledge on web design, SEO, AI, and conversion optimization. Based on real projects, without any marketing spin.

